AWARE7 GmbH
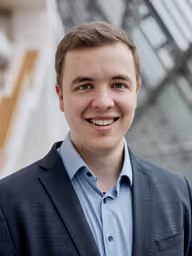
Jan Hörnemann
Chief Operating Officer · Prokurist
M.Sc. Internet-Sicherheit (if(is), Westfälische Hochschule). COO und Prokurist mit Expertise in Informationssicherheitsberatung und Security Awareness. Nachwuchsprofessor für Cyber Security an der FOM Hochschule, CISO-Referent bei der isits AG und Promovend am Graduierteninstitut NRW.
Berufserfahrung
Nachwuchsprofessor für Cyber Security
2025 - heuteFOM Hochschule für Oekonomie & Management
- Probevorlesung: „Social Engineering: Wenn der Mensch zur Schwachstelle wird"
COO · Prokurist
2018 - heuteAWARE7 GmbH
- Erster Praktikant der AWARE7 GmbH: Einstieg über einen Live-Hacking-Vortrag (2018)
- Aufstieg vom Softwareentwickler über Cybersecurity Referent und Consultant zum Abteilungsleiter Information Security (2019-2023)
- Chief Operating Officer seit 2023, Prokurist seit Juli 2024
- Koordination der Abteilungen Information Security und Offensive Services
CISO-Referent
2023 - heuteisits AG International School of IT Security
Promovend
2023 - heuteGraduierteninstitut NRW / Westfälische Hochschule
- Forschungsschwerpunkt: Phishing-Resilienz und Security Awareness
Ausbildung
Master of Science (M.Sc.) - Internet-Sicherheit
2023Westfälische Hochschule Gelsenkirchen - if(is)
Bachelor of Science (B.Sc.) - Informatik und Softwaresysteme
2021Westfälische Hochschule Gelsenkirchen
Zertifizierungen & Qualifikationen
Betreute Abschlussarbeiten
Design und Entwicklung eines sicherheitsorientierten KI-Chatbots zur Unterstützung des unternehmensweiten Wissensmanagements: Eine Design Science Research Studie
Tim Blümel · SS 2026
Entwicklung und Evaluation eines modellbasierten Vishing-Resilienz-Frameworks für eine sicherheitskritische Organisation
Rene Möller · SS 2026
Orchestrierung dynamischer Zugriffskontrolle: MDM-Compliance als Vertrauensanker in Zero-Trust-Umgebungen - Ein Design-Science-Ansatz zur prototypischen Umsetzung mit Open-Source-Komponenten
Ibrahim Soufi · SS 2026
Auf der Suche nach dem Mehrwert: Handlungsempfehlungen aus einer empirischen Analyse zur Umsetzung von Cyber-Awarenessmaßnahmen in der Operational Technology unter Berücksichtigung der Integration in die Corporate Governance
Jendrik Eggersglüß · SS 2026
Robuste Bedrohungserkennung in 5G‑Netzen mittels adversarial trainierter Autoencoder und föderiertem Lernen
Julian Magnus Spierefka · WS 2025/2026
Vorträge & Konferenzen
- 2023 People, Processes, Technology - The Cybersecurity Triad
- 2024 New Work - Die Herausforderungen eines modernen ISMS
Wissenschaftliche Publikationen
- Understanding Regional Filter Lists: Efficacy and Impact
PoPETS 2025, Vol. 2, S. 309-325
mit Christian Böttger, Nurullah Demir, Bhupendra Acharya, Norbert Pohlmann, Thorsten Holz, Matteo Große-Kampmann, Tobias Urban
- Privacy from 5 PM to 6 AM: Tracking and Transparency Mechanisms in the HbbTV Ecosystem
IEEE/IFIP DSN 2025
mit Christian Böttger, Henry Hosseini, Christine Utz, Nurullah Demir, Christian Wressnegger, Thomas Hupperich, Norbert Pohlmann, Matteo Große-Kampmann, Tobias Urban
- A Platform for Physiological and Behavioral Security
NSPW 2025
mit Felix Dietz, Peter Heubl, Luke Haliburton, David Bothe, Martina Angela Sasse, Florian Alt
- Different Seas, Different Phishes - Large-Scale Analysis of Phishing Simulations Across Different Industries
ACM AsiaCCS 2025, Hanoi
mit Oskar Braun, Norbert Pohlmann, Tobias Urban, Matteo Große-Kampmann
- Exploring the Effects of Cybersecurity Awareness and Decision-Making Under Risk
SciSec 2024, Springer LNCS Vol. 15441
mit Oskar Braun, Daniel Theis, Norbert Pohlmann, Tobias Urban, Matteo Große-Kampmann
- Sharing is Caring: Towards Analyzing Attack Surfaces on Shared Hosting Providers
Sicherheit 2024, LNI, S. 217-229
mit Norbert Pohlmann, Tobias Urban, Matteo Große-Kampmann
- On the Similarity of Web Measurements Under Different Experimental Setups
ACM IMC 2023, Montreal
mit Nurullah Demir, Matteo Große-Kampmann, Tobias Urban, Norbert Pohlmann, Thorsten Holz, Christian Wressnegger
- Social Media Scraper im Einsatz
IT-Sicherheit Magazin, Ausgabe 3/2021, S. 69-73
mit J. Parol, Norbert Pohlmann
- Digital Risk Management (DRM)
IT-Sicherheit Magazin, Ausgabe 02/2020
mit Norbert Pohlmann
Medienpräsenz
- 2026 Structural Phishing Risk and the Empirical Case for Cryptographic Authentication RSA Conference 2026, San Francisco (TeleTrusT German Pavilion)
- 2025 Angriffe gegen den Menschen - Analyse von mehr als 68.000 Phishing-E-Mails T.I.S.P. Community Meeting 2025, Berlin
- 2025 Vom Betriebspraktikum zum Cybersecurity-COO (Teil 1+2) IT Business Secrets Podcast, EP 31+32
- 2025 Live-Hacking-Keynote: Ransomware-Angriff in Echtzeit Finlex Financial Lines Summit Austria 2025
- 2024 New Work - Die Herausforderungen eines modernen ISMS IT-Tage 2024, Frankfurt
- 2024 Live-Hack-Demo: Cybersicherheit für Unternehmen Stadt Mülheim an der Ruhr
- 2023 People, Processes, Technology - The Cybersecurity Triad RSA Conference 2023, San Francisco (German-American IT Security Forum)
- 2020 Wenn Daten auf Reisen gehen - Deep Dive mit dem Hacker IHK Nordrhein-Westfalen (YouTube)
Veröffentlichte Artikel
72Cyberversicherung für Unternehmen: Welche Voraussetzungen Versicherer 2026 prüfen
Welche Sicherheitsnachweise Cyberversicherer 2026 im Underwriting verlangen, was KI daran ändert und wie der Katalog zu den Controls der ISO 27001 passt.
Art. 22 DSGVO und die KI-Verordnung: Wenn KI über Menschen entscheidet
Bundeswehr weist Palantir vorerst zurück: was digitale Souveränität für Unternehmen heißt
Gefälschte Auskunftsersuchen von Behörden: der Revolut-Fall
PDF schwärzen: warum ein schwarzer Balken keine Schwärzung ist
Perimeterschutz für KRITIS: Was die Sabotage an Umspannwerken offenlegt
KI-Compliance nachweisen: Der OWASP GenAI Crosswalk ordnet 51 KI-Risiken 25 Regelwerken zu
CRA-Meldepflicht: Was Hersteller innerhalb von 24 Stunden melden müssen
Zero-Day-Schwachstelle in internen Tools: Was der Metabase-Vorfall auslöst
Krankenhaus-Cybersicherheit: KRITIS, KHZG und Schutzmaßnahmen
TISAX: Automotive Cybersicherheit und VDA ISA Compliance
Advanced Persistent Threats (APTs): Erkennen, Abwehren, Reagieren
KI-Cyberangriffe: Deepfakes, AI-Phishing und automatisierte Exploits
Automotive Cybersecurity: UN-ECE WP.29, ISO 21434 und Fahrzeug-Hacking
Dark Web Monitoring: Stealer Logs und Credential Leaks erkennen
Hardware Security Keys & FIDO2: Phishing-resistente MFA einsetzen
Post-Quantum-Kryptographie: Vorbereitung auf den Quantencomputer
Threat Hunting: Proaktiv nach Angreifern suchen
Cyber Threat Intelligence Programm aufbauen: Von OSINT bis MISP
KI-Sicherheitsrisiken: Gefahr durch autonome Agenten
10 häufige Fehler bei Informationssicherheits-Schulungen vermeiden
E-Rechnung im Visier von Cyberkriminellen: Schützen Sie Ihre Daten!
Quantensichere Verschlüsselung: Post-Quanten-Kryptografie im Überblick
T.I.S.P.-Prüfung: Ablauf, Prüfungsfragen und Vorbereitung
Internes Audit: Pflicht oder Option?
Ist Krypto-Trading legal? Rechtslage in Deutschland und der EU
Die wichtigsten Arten von Audits im Überblick
Microsoft Copilot: Hype oder echter Effizienz-Boost?
Cyber Resilience Act fordert mehr Sicherheit!
Bitcoin ATM: Technologie, Sicherheit und Zukunftsaussichten
Diem - Vom Krypto-Traum zum wertlosen Digitalgeld
ISO 27001 Gap-Analyse: Praxis-Leitfaden mit Vorlagen
Warum Unternehmen IT-Sicherheitsvorfälle verschweigen
Cybersecurity as a Service - Externe Schutzschilde für Unternehmen
European Digital Identity Wallet: Digitale Identität neu gedacht
Positive Fehlerkultur - Wie Fehler die Zusammenarbeit stärken
Cybersicherheit im Rechtswesen: Herausforderungen für Kanzleien
PCI DSS: Der Sicherheitsstandard für Kreditkartenzahlungen erklärt
Security Awareness Metriken - Wie man Sicherheitsbewusstsein misst
ISO 27001 erklärt: Kapitel, Struktur & Audit-Ablauf [2026]
Die Revolution der Quantencomputer
Von Notfallhandbüchern, Krisenübungen und Rollenspielen des BSI
Cybersecurity Management von Cyber-Risiken
Cyberversicherung für kleine und mittlere Unternehmen
Incident Response Plan: Wobei der IRP helfen kann
IT-Grundschutz-Praktiker: Was macht er?
Security Awareness Curve: Ein neuer Ansatz?
Diskussionskultur und ihr Einfluss auf die Cybersicherheit
Der Cyber Resilience Act - für mehr IT-Sicherheit bei Produkten
IT-Sicherheit für Politiker - Der neue IT-Sicherheitsleitfaden
Diese 10 Anzeichen lassen einen Betrug im Internet erkennen!
Bitcoin Funktion - Wie funktioniert die Kryptowährung?
GPT - Der neuere MBR mit mehr Komptibilität ist auch reparierbar!
vCISO - Definition, Vor- und Nachteile des externen CISO
OVH Brand - Viele Folgeschäden sind zu verzeichnen!
Cache leeren: Warum das Löschen des Zwischenspeichers hilft
Doxing - Wie schützt man sich vor den Datensammlern?
Live Hacking 2021 - Die neue Show der AWARE7 GmbH
Firefox bereinigen und Browser-Einstellungen zurücksetzen!
Große Covid19-Betrugsmasche ist entlarvt worden!
Cyber Security Studium - diese drei Studiengänge sind empfehlenswert!
Der Informationssicherheitsbeauftragte - Zuständigkeiten und Aufgaben!
Was ist ein IT-Sicherheitskonzept?
5 Gründe warum ein IT-Security E-Learning vor Cyberattacken schützt!
IT-Security E-Learning: Mitarbeiter gegen Cyberangriffe schulen
So funktioniert der PayPal Dreiecksbetrug!
Weiterbilden durch Videos - Cybersecurity, Marketing und viele andere!
Windows 7 Support-Ende - Updates, Alternativen und Gefahren!
Antivirensoftware auf dem Smartphone - Brauche ich sie wirklich?
EuGH urteilt über die Zustimmung von Cookies!
Umfrage führt zur Geldwäsche in Ihrem Namen - So schützen Sie sich!
Windows Defender - reicht der kostenlose Virenschutz?
Sicherheit beginnt mit dem richtigen Partner
Vereinbaren Sie eine kostenlose Erstberatung mit unseren Experten.
Kostenlos · 30 Minuten · Unverbindlich

