Zum Inhalt springen

Services, Wiki-Artikel und Blog-Beiträge durchsuchen

↑↓NavigierenEnterÖffnenESCSchließen

Sicherheitsberatung

Externer Informations­sicherheits­beauftragter: Ihr ISB auf Abruf

Ihr externer ISB begleitet Ihr Unternehmen kontinuierlich: mit einem festen Ansprechpartner, Risikomanagement und Berichten für die Geschäftsführung. Ab 1.500 € pro Monat netto. Umfang und Start stimmen wir im Erstgespräch ab.

BSI-qualifiziert Mitautor BSI-Handbuch ISO 27001 Lead Auditor im Team
Chris Wojzechowski, Geschäftsführer der AWARE7 GmbH und Ansprechpartner für den externen Informationssicherheitsbeauftragten
Honorar
ab 1.500 EUR / Monat zzgl. USt.
Schwerpunkt
Beratung für NIS-2, ISO 27001, KRITIS
Vertretung
Im Team, kein Einzelperson-Risiko

Vertrauen unserer Kunden

ab 1.500
EUR / Monat zzgl. USt.
Team
Vertretung bei Urlaub und Krankheit
ISO 27001
Lead Auditor im Team

Intern vs. Extern

Externer ISB vs. interner Informationssicherheitsbeauftragter

Ein interner ISB kostet inklusive Sozialabgaben, Weiterbildung und Zertifizierungen mindestens 100.000 EUR jährlich, die Rekrutierung dauert 3-6 Monate und qualifizierte Kandidat:innen sind auf dem Arbeitsmarkt Mangelware. Der direkte Vergleich zeigt: Für die meisten mittelständischen Unternehmen ist der externe Informationssicherheitsbeauftragte wirtschaftlicher und qualitativ hochwertiger.

Kriterium Externer ISB (AWARE7) Interner ISB
Kosten / Jahrab 18.000 EUR zzgl. USt.rund 100.000-142.000 EUR
VerfügbarkeitStart nach Abstimmung3-6 Monate Recruiting
UnabhängigkeitObjektiv, keine internen AbhängigkeitenTeil der Hierarchie, Interessenkonflikte möglich
BranchenerfahrungAus Dutzenden UnternehmenNur eigenes Unternehmen
VertretungVertretung im TeamEinzelperson-Risiko
FlexibilitätSkalierbar nach BedarfFestanstellung, Kündigungsschutz
WeiterbildungInklusive, ständig aktuellZusätzliche Kosten (5.000-15.000 EUR/Jahr)
BetriebsblindheitKeine (frische Perspektive)Steigendes Risiko über Zeit

Aufgaben

Welche Aufgaben hat ein externer Informations­sicherheits­beauftragter?

Ihr externer ISB übernimmt alle Aufgaben eines Informationssicherheitsbeauftragten: von ISMS-Aufbau und Risikomanagement über Incident Management und Schulung bis zu Audit-Begleitung und Reporting an die Geschäftsführung.

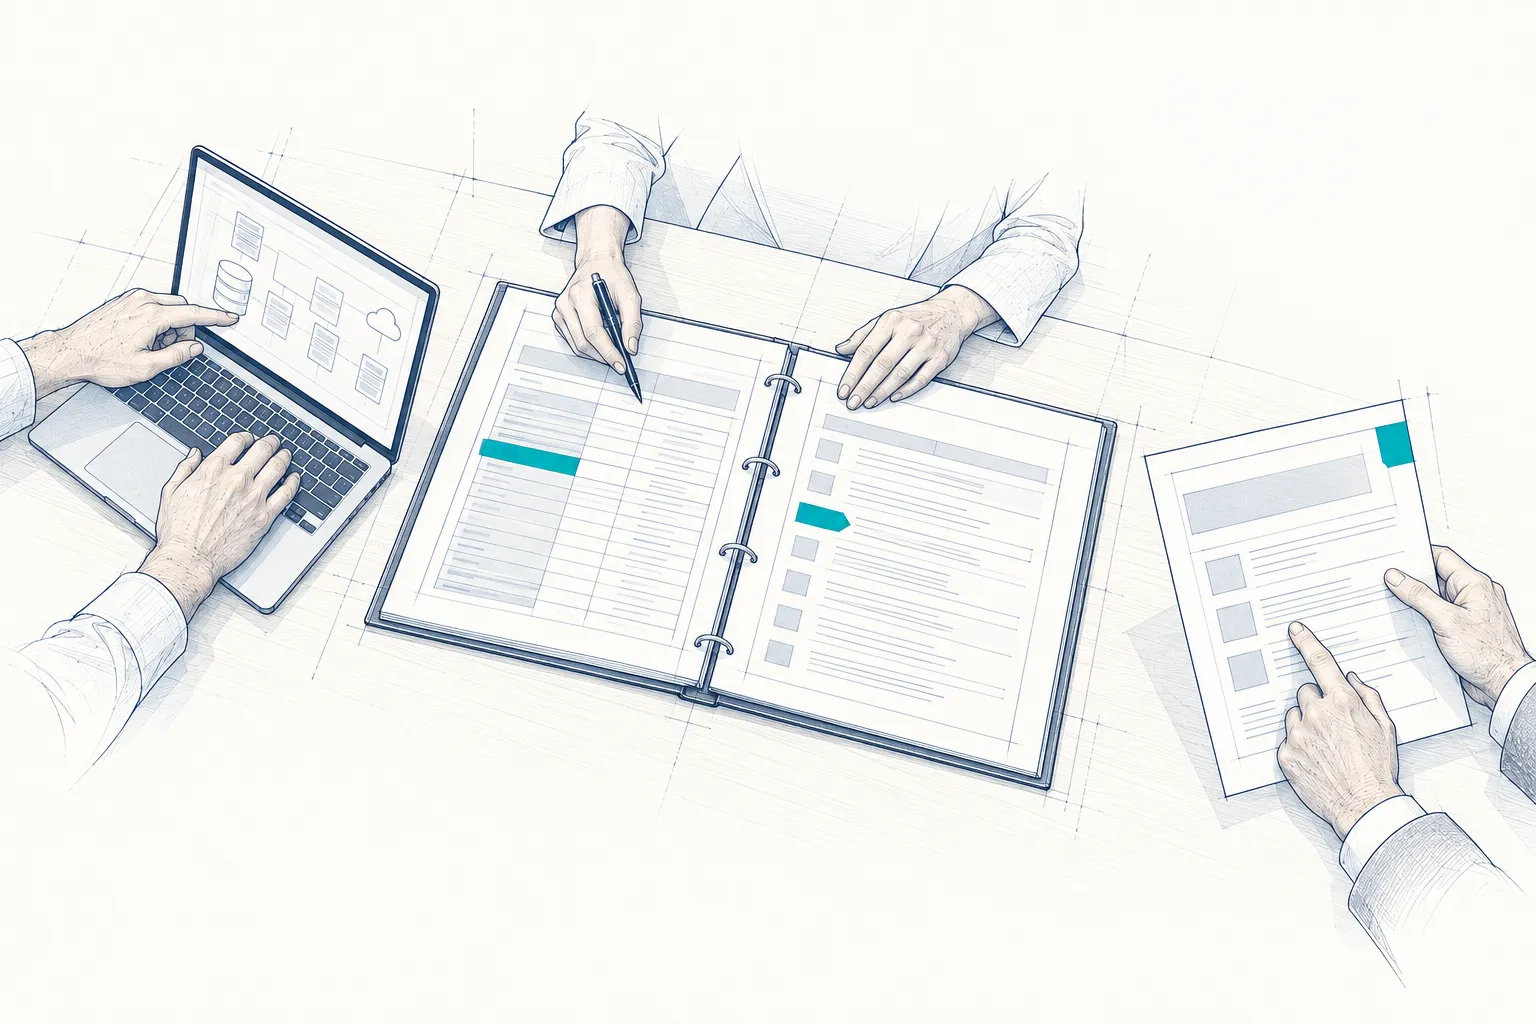
Gemeinsame Arbeit an IT-Unterlagen, Risikoregister und einer Entscheidungsvorlage.
IT und Fachbereiche
Informationen bereitstellen und die Umsetzung abstimmen.
Externer ISB
Risiken bewerten, Maßnahmen koordinieren und Berichte aufbereiten.
Geschäftsführung
Auf Basis der Berichte über Prioritäten und Ressourcen entscheiden.

Die Verantwortung der Geschäftsführung bleibt bestehen. Den Umfang der Zusammenarbeit vereinbaren wir individuell.

01

ISMS-Aufbau & -Betrieb

Entwicklung, Implementierung und kontinuierliche Verbesserung Ihres ISMS nach ISO 27001 oder BSI IT-Grundschutz. Von der Leitlinie bis zur Zertifizierung.

02

Risikomanagement

Regelmäßige Risikobewertungen, Pflege des Risikoregisters und Überwachung der Risikobehandlungsmaßnahmen. Priorisierung nach Business Impact.

03

Incident Management

Bewertung und Koordination bei Sicherheitsvorfällen. Unterstützung bei Meldepflichten nach NIS-2 und DSGVO. Notfallplanung und -übungen.

04

Awareness & Schulung

Regelmäßige Sensibilisierung der Mitarbeitenden, Phishing-Simulationen, Schulungsprogramme für Führungskräfte und IT-Personal.

05

Audit-Begleitung

Vorbereitung und Begleitung bei internen Audits, externen Zertifizierungsaudits und Überwachungsaudits. Nachverfolgung von Maßnahmen.

06

Management-Reporting

Regelmäßige Statusberichte an die Geschäftsführung, jährliches Managementreview, KPI-Tracking zur Informationssicherheit. Entscheidungsvorlagen für das Management.

Qualifikation

Was einen guten Informationssicherheitsbeauftragten auszeichnet

Die Qualität eines ISB steht und fällt mit seiner Qualifikation, Erfahrung und Unabhängigkeit. Unsere Informationssicherheitsbeauftragten erfüllen alle drei Kriterien, nachweisbar und überprüfbar.

Branchenanerkannte Zertifizierungen
ISO 27001 Lead Auditor, BSI IT-Grundschutz-Praktiker, T.I.S.P., OSCP, regelmäßig erneuert und auf aktuellem Stand.
Technische und organisatorische Tiefe
Unsere ISBs verstehen nicht nur Managementsysteme und Compliance, sondern führen selbst Penetrationstests, Schwachstellenanalysen und technische Audits durch. Diese Kombination ist am Arbeitsmarkt selten.
Mandantenübergreifende Erfahrung
Erkenntnisse aus der Betreuung Dutzender Unternehmen verschiedener Branchen fließen direkt in Ihre Sicherheitsstrategie ein. Ein interner ISB kennt nur sein eigenes Unternehmen.
Kontinuierliche Weiterbildung inklusive
Teilnahme an Fachkonferenzen, jährliche Rezertifizierungen und Schulungen zu neuen Bedrohungslagen und Regularien. Bei uns ist das Teil unserer Arbeit, intern ein Kostenfaktor von 5.000 bis 15.000 EUR pro Jahr.

Methodik

Unsere Methodik als externer ISB

In vielen Mandaten haben wir gelernt, dass keine zwei Unternehmen dieselbe Ausgangssituation haben. Methodik und Umfang richten wir deshalb immer an den konkreten Anforderungen aus.

Risikobasierter Ansatz
Wir identifizieren zuerst Ihre geschäftskritischen Informationswerte und leiten daraus Schutzbedarfe ab. Maßnahmen priorisieren wir nach Business Impact, abgeleitet aus den zuvor identifizierten Schutzbedarfen Ihrer Informationswerte.
Pragmatismus statt Bürokratie
Ein ISMS muss gelebt werden, nicht nur dokumentiert. Wir entwickeln Richtlinien und Prozesse, die in Ihren Arbeitsalltag passen: schlank genug für ein KMU, robust genug für eine Zertifizierung.
Quick Wins zuerst
Wir priorisieren Sicherheitslücken und stimmen die nächsten Maßnahmen mit Ihrem Team ab. Zeitplan und Zuständigkeiten richten sich nach Ihrer Ausgangslage und dem vereinbarten Umfang.
Transparentes Reporting
Regelmäßige Statusberichte an die Geschäftsführung mit konkreten KPIs: Anzahl offener Risiken, Umsetzungsgrad der Maßnahmen, Schulungsquote der Mitarbeitenden, Fortschritt in der Zertifizierungsvorbereitung.

Vollkosten

Was kostet ein Informationssicherheitsbeauftragter wirklich?

Viele Unternehmen unterschätzen die Gesamtkosten einer internen ISB-Stelle. Neben dem Gehalt kommen erhebliche versteckte Kosten hinzu. Hier die vollständige Kalkulation im Vergleich zum externen Informationssicherheitsbeauftragten.

Interner ISB: Vollkostenrechnung

Bruttogehalt (Fachkraft mit Erfahrung) 70.000 - 90.000 EUR
Arbeitgeberanteil Sozialabgaben (~21%) 14.700 - 18.900 EUR
Weiterbildung & Zertifizierungen 5.000 - 15.000 EUR
Arbeitsplatz, Tools & Lizenzen 3.000 - 8.000 EUR
Recruiting & Einarbeitung (anteilig) 5.000 - 10.000 EUR
Urlaub & Krankheit (Ausfallkosten) Keine Vertretung
Gesamtkosten pro Jahr 97.700 - 141.900 EUR

Externer ISB von AWARE7

Externer ISB, ab 1.500 EUR / Monat zzgl. USt. ab 18.000 EUR / Jahr
Weiterbildung & Zertifizierungen Inklusive
Tools & Methodik Inklusive
Vertretung bei Urlaub / Krankheit Vertretung im Team
Recruiting & Einarbeitung Entfällt komplett
Gesamtkosten pro Jahr ab 18.000 EUR

Externer Informationssicherheitsbeauftragter: deutlich geringere Gesamtkosten als eine interne Vollzeitstelle.

Bei gleicher oder höherer Qualität, dank Branchenerfahrung, eingespielter Methodik und Vertretung im Team. Welches Modell zu Ihrem Unternehmen passt, klären wir im kostenlosen Erstgespräch: Bedarf analysieren und Angebot erhalten.

Regulatorisch relevant

Wann ist ein Informationssicherheitsbeauftragter Pflicht?

Ein externer ISB unterstützt Sie dabei, Verantwortlichkeiten, Risikomanagement und Nachweise zu organisieren. Welche Anforderungen gelten und welchen Umfang AWARE7 übernimmt, klären wir für Ihr Unternehmen.

  • NIS-2-Richtlinie: Wir unterstützen bei der Organisation von Risikomanagement, Verantwortlichkeiten und Nachweisen. Die Geschäftsführung bleibt für ihre gesetzlichen Aufgaben verantwortlich.
  • ISO 27001: Fordert eine benannte Rolle für Informationssicherheit mit klaren Verantwortlichkeiten und Befugnissen.
  • KRITIS / BSI-Gesetz: Betreiber kritischer Infrastrukturen müssen angemessene Sicherheitsvorkehrungen nachweisen. Ein ISB ist dafür zentral.
  • Branchenstandards: TISAX (Automotive) und B3S (Gesundheit) stellen Anforderungen an die Verantwortlichkeiten für Informationssicherheit.

Wer braucht einen ISB?

Prüfen

NIS-2-betroffene Unternehmen

Anforderungen und Verantwortlichkeiten individuell klären

Prüfen

KRITIS-Betreiber

Sicherheitsmanagement und Nachweise organisieren

Relevant

ISO 27001 zertifizierte / anstrebende Unternehmen

Benannte Rolle für Informationssicherheit erforderlich

Relevant

Zulieferer und Dienstleister

Kunden fordern zunehmend Sicherheitsnachweise

Proaktiv

KMU mit Wachstumsambitionen

Proaktiver Sicherheitsaufbau als Wettbewerbsvorteil

Konflikt

IT-Leiter als "Teilzeit-ISB"

Klassischer Interessenkonflikt: er müsste seine eigene Arbeit kontrollieren

Gesetze und Standards

Gesetzliche Grundlagen für den Informationssicherheitsbeauftragten

Gesetze und Standards stellen unterschiedliche Anforderungen an Informationssicherheit und Verantwortlichkeiten. Welche davon für Ihr Unternehmen gelten und wie eine externe ISB-Rolle unterstützen kann, klären wir individuell.

NIS-2-Richtlinie (EU 2022/2555) und NIS2UmsuCG

Die NIS-2-Richtlinie wurde durch das NIS2UmsuCG in deutsches Recht umgesetzt (in Kraft seit Dezember 2025). Betroffen sind rund 29.500 Unternehmen in 18 Sektoren. Artikel 20 der Richtlinie verpflichtet die Geschäftsführung, Maßnahmen zur Cybersicherheit zu billigen, deren Umsetzung zu beaufsichtigen und an Schulungen zur Informationssicherheit teilzunehmen. Die persönliche Haftung der Geschäftsleitung ist ein zentrales neues Element.

Artikel 21 definiert zehn Mindestanforderungen an das Risikomanagement, darunter Risikoanalyse, Incident Handling, Business Continuity, Lieferkettensicherheit und Security Awareness. Ein externer ISB kann bei der Organisation dieser Maßnahmen unterstützen. Die konkrete Aufgabenverteilung und die Verantwortung der Geschäftsführung sind dabei gesondert zu klären.

Bußgelder bis 10 Mio. EUR Persönliche Haftung der GF 24h-Meldepflicht bei Vorfällen

ISO/IEC 27001:2022 - Informationssicherheits-Managementsysteme

ISO 27001 fordert in Kapitel 5.3, dass die Geschäftsführung Rollen und Verantwortlichkeiten für die Informationssicherheit zuweist und kommuniziert. Die Norm verlangt eine Person, die sicherstellt, dass das ISMS den Anforderungen der Norm entspricht und über dessen Leistung an die Geschäftsführung berichtet. In der Praxis wird diese Rolle als ISB, ITSiBe oder CISO besetzt.

Die 93 Controls in Anhang A der ISO 27001:2022 decken organisatorische, personelle, physische und technologische Sicherheitsmaßnahmen ab. Der ISB verantwortet die Erstellung der Statement of Applicability (SoA), die für jedes Control dokumentiert, ob und wie es umgesetzt wird. Eine externe ISB-Rolle kann die Vorbereitung und den Betrieb des ISMS unterstützen. Die Besetzung allein garantiert keine Zertifizierung.

Zertifizierung möglich 93 Controls in 4 Kategorien 3-Jahres-Zyklus mit Überwachungsaudits

BSI IT-Grundschutz und BSI-Gesetz

Das BSI IT-Grundschutz-Kompendium definiert in BSI-Standard 200-1 die Anforderung an ein ISMS und benennt den IT-Sicherheitsbeauftragten als zentrale Rolle. Die BSI-Standards 200-1, 200-2 und 200-3 beschreiben den Aufbau eines ISMS, die Vorgehensweise nach IT-Grundschutz und die Risikoanalyse im Detail.

Für KRITIS-Betreiber schreibt das BSI-Gesetz (BSIG) vor, dass angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität, Authentizität und Vertraulichkeit informationstechnischer Systeme getroffen werden müssen. KRITIS-Betreiber sind verpflichtet, dem BSI alle drei Jahre Nachweise über die Einhaltung dieser Vorkehrungen vorzulegen (§39 BSIG). Ein ISB koordiniert diese Nachweispflicht.

KRITIS-Pflicht Dreijährliche BSI-Nachweise Öffentlicher Sektor Standard

TISAX (Automotive)

Der Verband der Automobilindustrie (VDA) hat mit TISAX einen branchenspezifischen Standard geschaffen, der auf ISO 27001 basiert. OEMs wie Volkswagen, BMW und Mercedes-Benz fordern von ihren Zulieferern ein TISAX-Label als Voraussetzung für die Zusammenarbeit. Das VDA ISA Prüfkatalog verlangt einen benannten Informationssicherheitsbeauftragten, der den Assessment-Prozess steuert und die Anforderungen an Prototypenschutz, Datenschutz und Informationssicherheit koordiniert.

BaFin-Regulierung (Finanzbranche)

Das BaFin-Rundschreiben BAIT (Bankaufsichtliche Anforderungen an die IT) fordert ein Informationsrisikomanagement mit einer klaren Rollenverteilung. Die MaRisk verlangen die Etablierung eines Informationssicherheitsmanagements. Mit DORA (Digital Operational Resilience Act) kommen ab 2025 zusätzliche EU-weite Anforderungen hinzu. Ein ISB ist für regulierte Institute faktisch unverzichtbar.

Gesundheitswesen (B3S, SGB V)

Krankenhäuser mit mehr als 30.000 vollstationären Fällen pro Jahr gelten als KRITIS und müssen nach § 391 SGB V angemessene organisatorische und technische Vorkehrungen treffen. Der branchenspezifische Sicherheitsstandard B3S des DKG (Deutsche Krankenhausgesellschaft) definiert konkrete Anforderungen an die Informationssicherheit im Krankenhaus. Ein ISB koordiniert deren Umsetzung und Nachweisführung gegenüber dem BSI.

DSGVO (Datenschutz-Grundverordnung)

Die DSGVO schreibt in Artikel 32 angemessene technische und organisatorische Maßnahmen (TOMs) zum Schutz personenbezogener Daten vor. Obwohl die DSGVO keinen ISB explizit fordert, ergänzen sich die Rollen von ISB und Datenschutzbeauftragtem ideal: Der ISB stellt die technischen und organisatorischen Schutzmaßnahmen sicher, auf die sich der DSB bei seiner Arbeit stützt. In der Praxis ist ein ISMS nach ISO 27001 die effektivste Methode, die DSGVO-Anforderungen an die IT-Sicherheit nachweisbar zu erfüllen. Für die DSB-Rolle selbst: Externer Datenschutzbeauftragter von AWARE7.

Begriff

Was ist ein Informationssicherheitsbeauftragter?

Ein Informationssicherheitsbeauftragter (ISB) ist die zentrale Ansprechperson in einem Unternehmen für alle Fragen rund um den Schutz von Informationen. Er verantwortet den Aufbau und Betrieb eines Informationssicherheitsmanagementsystems (ISMS), steuert das Risikomanagement und stellt die Einhaltung regulatorischer Anforderungen sicher. Der ISB berichtet direkt an die Geschäftsführung und fungiert als Bindeglied zwischen IT-Abteilung, Fachabteilungen und Management.

In der Praxis werden verschiedene Bezeichnungen synonym verwendet: IT-Sicherheitsbeauftragter (ITSiBe), Chief Information Security Officer (CISO) oder Informationssicherheitsbeauftragter der Behörde (ISB-B). Die Kernaufgabe bleibt dieselbe: den Schutz von Vertraulichkeit, Integrität und Verfügbarkeit aller Unternehmensinformationen sicherstellen, unabhängig davon, ob diese digital oder analog vorliegen.

Wichtig: Der ISB ist nicht identisch mit dem Datenschutzbeauftragten (DSB). Während der DSB den Schutz personenbezogener Daten nach DSGVO verantwortet, kümmert sich der ISB um die Sicherheit aller Informationswerte. Das BSI weist darauf hin, dass eine Personalunion von ISB und DSB nicht unkritisch ist, da Rollenkonflikte entstehen können. Ebenso sollte der ISB nicht aus der IT-Abteilung stammen, um seine Unabhängigkeit zu wahren.

Der ISB steht für die drei klassischen Schutzziele der Informationssicherheit ein: Vertraulichkeit: nur berechtigte Personen dürfen auf sensible Informationen zugreifen, der ISB definiert Zugriffsrechte und kontrolliert deren Einhaltung; Integrität: Daten dürfen nicht unbemerkt verändert werden, der ISB stellt Revisionssicherheit und Nachvollziehbarkeit aller Änderungen sicher; Verfügbarkeit: Systeme und Daten müssen bei Bedarf erreichbar sein, der ISB minimiert Ausfallzeiten durch Notfallplanung und Business Continuity Management.
Branchen

Externer Informationssicherheitsbeauftragter für Ihre Branche

Jede Branche hat eigene regulatorische Anforderungen an die Informationssicherheit. Unsere externen ISBs bringen branchenspezifische Erfahrung mit und kennen die relevanten Standards und Prüfanforderungen.

01

Finanzbranche & Versicherungen

BaFin-regulierte Unternehmen unterliegen strengen Anforderungen durch BAIT und DORA. Unser externer ISB kennt die Prüfschwerpunkte der BaFin und bereitet Sie gezielt auf IT-Prüfungen vor. Wir unterstützen Ihr Informationsrisikomanagement und die Prüfung Ihres Auslagerungsmanagements im individuell vereinbarten Umfang.

02

Gesundheitswesen

Krankenhäuser, Kliniken und medizinische Einrichtungen verarbeiten hochsensible Patientendaten. Unser externer ISB kennt den branchenspezifischen Sicherheitsstandard B3S, die Anforderungen des Patientendatenschutzgesetzes (PDSG) und die besonderen Herausforderungen der Medizintechnik-Integration. Für KRITIS-eingestufte Häuser unterstützen wir die Vorbereitung der Nachweise gegenüber dem BSI.

03

Automotive & Zulieferer

OEMs fordern von ihren Zulieferern zunehmend TISAX-Zertifizierungen als Voraussetzung für die Zusammenarbeit. Unser externer Informationssicherheitsbeauftragter begleitet den TISAX-Assessment-Prozess, baut Ihr ISMS nach VDA ISA auf und bereitet Sie auf das Assessment durch einen akkreditierten Prüfdienstleister vor. Von der Schutzbedarfsfeststellung bis zur Vorbereitung des Assessments.

04

IT & SaaS-Unternehmen

Software-Unternehmen und SaaS-Anbieter müssen ihren Kunden Informationssicherheit nachweisen, sei es durch ISO 27001, SOC 2 oder eigene Sicherheitsfragebögen. Unser externer ISB unterstützt beim Aufbau eines ISMS, das sowohl die internen Entwicklungsprozesse als auch die Produktsicherheit abdeckt. DevSecOps, sichere Softwareentwicklung und Vendor-Security-Assessments gehören zu unserem Alltag.

05

KRITIS & Energieversorgung

Betreiber kritischer Infrastrukturen sind gesetzlich verpflichtet, angemessene Sicherheitsvorkehrungen zu treffen und dies dem BSI nachzuweisen. Unser externer ISB übernimmt die Koordination der Nachweispflichten nach BSI-Gesetz, unterstützt bei der Umsetzung branchenspezifischer Sicherheitsstandards (B3S) und bereitet Sie auf BSI-Prüfungen vor. Besondere Erfahrung im Bereich OT-Security und Netzwerksegmentierung.

06

Produktion & Industrie

Produzierende Unternehmen stehen vor der Herausforderung, IT- und OT-Sicherheit unter einen Hut zu bringen. Unser externer Informationssicherheitsbeauftragter versteht die Besonderheiten von Produktionsnetzwerken, Steuerungssystemen und der zunehmenden Vernetzung im Rahmen von Industrie 4.0. Wir helfen bei der Absicherung der Schnittstelle zwischen Office-IT und Produktions-OT.

Preis

Preis für den externen Informationssicherheitsbeauftragten

Keine Pakete von der Stange: Umfang, Rhythmus und Konditionen legen wir im Erstgespräch fest, passend zu Unternehmensgröße, Reifegrad und regulatorischen Anforderungen.

Einstieg
ab 1.500 EUR / Monat
zzgl. USt.
Umfang
nach Erstgespräch
Tage pro Monat, Berichtsrhythmus und Vor-Ort-Anteil richten sich nach Ihrem Bedarf.
Nächster Schritt
Kostenlose Erstberatung
Individuelles Angebot anfordern

Modell

ISB as a Service: Informationssicherheit als Dienstleistung

ISB as a Service bedeutet: Sie bekommen einen vollwertigen Informationssicherheitsbeauftragten, ohne selbst einen einzustellen. Das Modell kombiniert die Vorteile einer festen Besetzung mit der Flexibilität eines Dienstleisters.

Was unterscheidet ISB as a Service von Projektberatung?

01

Kontinuierliche Betreuung statt Einzelprojekt

Projektberater kommen, implementieren und gehen. Ihr externer ISB bleibt, als fester Ansprechpartner für Geschäftsführung, IT und Mitarbeitende. Er kennt Ihr Unternehmen, Ihre Prozesse und Ihre Risiken.

02

Übernahme der ISB-Rolle nach außen

Ihr externer Informationssicherheitsbeauftragter wird offiziell als ISB benannt und kommuniziert in dieser Rolle mit Auditoren, Kunden und Behörden. Er ist Ihr Ansprechpartner gegenüber dem BSI, Zertifizierern und bei Sicherheitsvorfällen.

03

Kalkulierbare Kosten

Keine Überraschungen bei der Abrechnung. Der monatliche Betrag steht im Angebot, ebenso der vereinbarte Leistungsumfang. Zusätzliche Aufwände (z.B. für Sonderprojekte) werden vorher abgestimmt.

CISO as a Service: für gehobene Anforderungen

Für größere Unternehmen oder solche mit komplexen Sicherheitsanforderungen bieten wir CISO as a Service an. Der Unterschied zum klassischen ISB: ein CISO (Chief Information Security Officer) agiert auf C-Level und verantwortet die gesamte Sicherheitsstrategie.

Strategische Sicherheitsplanung
Entwicklung einer mehrjährigen Informationssicherheitsstrategie, abgestimmt auf Ihre Geschäftsziele und regulatorischen Anforderungen.
Board-Level-Reporting
Regelmäßige Berichterstattung an Geschäftsführung und Aufsichtsrat. KPI-basierte Darstellung des Sicherheitsstatus in Management-gerechter Sprache.
Budgetverantwortung & Vendor Management
Planung und Steuerung des Sicherheitsbudgets, Bewertung und Management von Sicherheitsdienstleistern und -produkten.
Multi-Framework-Compliance
Parallele Steuerung mehrerer Compliance-Anforderungen (ISO 27001, NIS-2, TISAX, SOC 2) mit einem integrierten Managementansatz.

Ihre Ansprechpartner für den externen ISB

Sprechen Sie direkt mit unseren zertifizierten Informationssicherheitsexperten. Kostenlose Erstberatung, unverbindlich und vertraulich.

Vom Erstgespräch zum Betrieb

So starten Sie mit Ihrem externen ISB

In fünf Schritten vom Erstgespräch zum laufenden ISB-Betrieb.

  1. 01

    Erstgespräch & Bedarfsanalyse

    Kostenlose Bestandsaufnahme: Wir klären Ihren Branchenkontext, regulatorische Anforderungen (NIS-2, ISO 27001, KRITIS) und den aktuellen Stand Ihrer Informationssicherheit. Sie erhalten eine erste Einschätzung und ein individuelles Angebot.

  2. 02

    Onboarding & Bestandsaufnahme

    Systematische Analyse Ihrer IT-Landschaft, vorhandener Dokumentation und organisatorischer Strukturen. Identifikation von Quick Wins und kritischen Lücken. Ihr fester Ansprechpartner begleitet das vereinbarte Onboarding.

  3. 03

    ISMS-Aufbau oder -Weiterentwicklung

    Entwicklung oder Optimierung Ihres Informationssicherheits-Managementsystems: Risikoanalyse, Sicherheitsleitlinie, Richtlinien und Verfahrensanweisungen, angepasst an Ihre Unternehmensgröße und Branche.

  4. 04

    Operativer Betrieb

    Ihr ISB im laufenden Betrieb: Sicherheitsvorfälle bewerten, Maßnahmen koordinieren, Mitarbeitende sensibilisieren, regelmäßige Statusberichte an die Geschäftsführung erstellen.

  5. 05

    Kontinuierliche Verbesserung

    Jährliches Managementreview, Anpassung an neue Bedrohungslagen und regulatorische Änderungen. Audit-Vorbereitung und -Begleitung bei internen und externen Prüfungen.

Ein Jahr im Betrieb

Typischer Ablauf: Ein Jahr mit einem externen Informationssicherheitsbeauftragten

Informationssicherheit ist kein Projekt mit Anfang und Ende, sondern ein kontinuierlicher Prozess. So sieht ein typisches ISB-Jahr in der Zusammenarbeit mit AWARE7 aus, von der Bestandsaufnahme bis zur kontinuierlichen Verbesserung.

Q1

Bestandsaufnahme & Planung

Im ersten Quartal steht die Grundlagenarbeit im Fokus. Ihr externer Informationssicherheitsbeauftragter verschafft sich einen vollständigen Überblick über Ihre IT-Landschaft, vorhandene Sicherheitsmaßnahmen und organisatorische Strukturen.

  • Asset-Inventarisierung: Welche Informationswerte gibt es, wo werden sie gespeichert, wer hat Zugriff?
  • Gap-Analyse: Abgleich des IST-Zustands mit Anforderungen aus ISO 27001, NIS-2 oder branchenspezifischen Standards
  • Risikoanalyse: Identifikation und Bewertung der wichtigsten Informationssicherheitsrisiken
  • Maßnahmenplan: Priorisierte Roadmap mit Quick Wins und strategischen Maßnahmen
  • Erster Managementbericht an die Geschäftsführung mit IST-Analyse und Handlungsempfehlungen
Q2

ISMS-Aufbau & Quick Wins

Im zweiten Quartal beginnt die operative Umsetzung. Parallel zum strukturellen ISMS-Aufbau werden die kritischsten Sicherheitslücken geschlossen, damit Sie schnell messbare Ergebnisse sehen.

  • Erstellung der Informationssicherheitsleitlinie (vom Top-Management genehmigt und kommuniziert)
  • Entwicklung von Sicherheitsrichtlinien: Passwort-Policy, Zugriffskontrolle, Mobile Device Management, Home-Office-Regelungen
  • Quick Wins umsetzen: MFA aktivieren, Firewall-Regeln prüfen, veraltete Accounts deaktivieren, Backup-Konzept überprüfen
  • Erste Awareness-Schulung für alle Mitarbeitenden durchführen
  • Statement of Applicability (SoA) erstellen: Welche ISO-27001-Controls sind für Ihr Unternehmen relevant?
Q3

Operativer Betrieb & Vertiefung

Das ISMS läuft, die Grundstrukturen stehen. Jetzt geht es um Vertiefung, Übung und die Verankerung der Informationssicherheit im täglichen Betrieb. Ihr externer ISB stellt sicher, dass das System nicht nur auf dem Papier existiert.

  • Incident-Response-Übung: Simulation eines Sicherheitsvorfalls mit allen relevanten Stakeholdern
  • Phishing-Simulation: Test der Mitarbeiter-Awareness mit realistischen Szenarien und anschließender Aufklärung
  • Lieferanten-Assessment: Bewertung der Informationssicherheit bei kritischen Dienstleistern und Zulieferern
  • Technische Sicherheitsüberprüfung: Schwachstellenscan oder Penetrationstest der externen Angriffsfläche
  • Überprüfung und Aktualisierung der Risikobehandlungsmaßnahmen anhand neuer Bedrohungslagen
Q4

Review, Audit & Planung

Das vierte Quartal steht im Zeichen der Überprüfung und Weiterentwicklung. Das interne Audit und das Managementreview bilden den Abschluss des PDCA-Zyklus und die Grundlage für das nächste Jahr.

  • Internes Audit: Systematische Überprüfung aller ISMS-Prozesse und Controls gegen die Normanforderungen
  • Managementreview: Jahresbericht an die Geschäftsführung mit KPIs, Vorfallbilanz und Empfehlungen
  • Korrekturmaßnahmen: Abweichungen aus dem internen Audit nachverfolgen und beheben
  • Jahresplanung: Maßnahmenplan für das Folgejahr, Budget-Empfehlung für Sicherheitsinvestitionen
  • Optional: Vorbereitung auf externes Zertifizierungsaudit (Stage 1 oder Überwachungsaudit)

Laufende Tätigkeiten: das ganze Jahr über

Unabhängig vom Quartal übernimmt Ihr externer Informationssicherheitsbeauftragter folgende Daueraufgaben:

Erreichbarkeit: Ansprechpartner für Sicherheitsfragen per E-Mail und Telefon
Incident Response: Bewertung und Koordination bei Sicherheitsvorfällen, Unterstützung bei Meldepflichten
Dokumentation: Pflege des Risikoregisters, der Maßnahmenübersicht und aller ISMS-Dokumente
Beratung: Sicherheitsbewertung bei neuen Projekten, Systemen und Geschäftspartnerentscheidungen

Ihr ISB-Mandat gemeinsam planen

Ihr externer ISB. Ab 1.500 EUR pro Monat zzgl. USt.

Beschreiben Sie kurz Ihren Bedarf, etwa einen Neuaufbau, die Übergabe einer bestehenden ISB-Rolle oder laufende Betreuung. Hilfreich sind Unternehmensgröße, Branche und gewünschter Start. Umfang und Konditionen klären wir im Erstgespräch.

  • Umfang und Konditionen nach Erstgespräch
  • Remote-First, vor-Ort wenn nötig
  • Anforderungen und Zuständigkeiten gemeinsam klären
  • Reporting an Geschäftsführung inklusive

Auftragsverarbeitung vorab geprüft: AWARE7 ist auf die behördlich genehmigte Verhaltensregel Trusted Data Processor (Art. 40 DSGVO) verpflichtet - als eines von vier Unternehmen in Deutschland (Stand: Juni 2026). Das vereinfacht Ihre Dienstleisterprüfung nach Art. 28 DSGVO. Details & Nachweise

Lieber direkt einen Termin? Erstberatung buchen →

Formular wird geladen ...

Aus der Beratungspraxis

Fünf häufige Fehler bei der Informationssicherheit und wie ein externer ISB sie vermeidet

In unserer Beratungspraxis begegnen wir immer wieder den gleichen Fehlern, die Unternehmen bei der Organisation ihrer Informationssicherheit machen. Diese Muster führen regelmäßig zu Audit-Findings, Sicherheitsvorfällen oder gescheiterten Zertifizierungen.

01

Der IT-Leiter als "Nebenbei-ISB"

Der häufigste Fehler: Die ISB-Rolle wird dem IT-Leiter oder einem IT-Administrator zusätzlich zu seinen bestehenden Aufgaben übertragen. Das Problem ist doppelt: Erstens fehlt die notwendige Unabhängigkeit, da der IT-Leiter seine eigene Arbeit kontrollieren müsste. Ein klassischer Interessenkonflikt. Zweitens bleibt neben dem Tagesgeschäft kaum Zeit für die systematische Arbeit an der Informationssicherheit. Das BSI empfiehlt ausdrücklich, die Rollen IT-Betrieb und ISB zu trennen. Ein externer Informationssicherheitsbeauftragter löst beide Probleme: Er ist unabhängig und bringt dedizierte Kapazität für die ISB-Aufgaben mit.

02

ISMS als Dokumentationsprojekt behandeln

Viele Unternehmen verstehen den ISMS-Aufbau als reines Dokumentationsprojekt: Richtlinien werden geschrieben, unterschrieben und abgelegt, aber nie gelebt. Die Folge: Beim Zertifizierungsaudit stellt der Auditor fest, dass zwischen Dokumentation und gelebter Praxis eine erhebliche Lücke klafft. ISO 27001 fordert nicht nur Policies, sondern deren nachweisbare Umsetzung und Wirksamkeit. Ein erfahrener externer ISB sorgt dafür, dass Richtlinien praxistauglich formuliert, kommuniziert und in den Arbeitsalltag integriert werden. Er prüft regelmäßig, ob Soll und Ist übereinstimmen.

03

Risikomanagement als einmalige Übung

Die Risikoanalyse wird einmal durchgeführt, dann nicht mehr angefasst, bis zum nächsten Audit. In der Zwischenzeit hat sich die IT-Landschaft verändert, neue Systeme wurden eingeführt, Mitarbeiter haben gewechselt und die Bedrohungslage hat sich weiterentwickelt. ISO 27001 fordert eine "regelmäßige Informationssicherheitsrisikobeurteilung" (Kapitel 8.2). Das bedeutet: in regelmäßigen, selbst festzulegenden Abständen und bei wesentlichen Änderungen anlassbezogen. Ihr externer Informationssicherheitsbeauftragter pflegt das Risikoregister kontinuierlich, passt Bewertungen an und stellt sicher, dass neue Risiken zeitnah identifiziert und behandelt werden.

04

Awareness-Schulung als Pflichtübung

Einmal im Jahr eine PowerPoint-Präsentation zum Thema "Passwortsicherheit". Das reicht nach ISO 27001 und NIS-2 nicht aus. Wirksame Security Awareness erfordert regelmäßige, zielgruppenspezifische Maßnahmen: Phishing-Simulationen, praxisnahe Schulungen für verschiedene Abteilungen, spezielle Trainings für Führungskräfte (gerade unter NIS-2 zur persönlichen Haftung) und kontinuierliche Sensibilisierung im Arbeitsalltag. Unser externer ISB entwickelt ein nachweisbares Awareness-Programm mit messbaren KPIs: von der Phishing-Klickrate bis zur Schulungsquote.

05

Keine Vorbereitung auf Sicherheitsvorfälle

Viele Unternehmen haben keinen Incident-Response-Plan oder er existiert nur auf dem Papier, wurde aber nie getestet. Im Ernstfall (Ransomware-Angriff, Datenpanne, gezielter Angriff) fehlt dann alles: Wer entscheidet was? Wer kommuniziert mit Kunden, Behörden, Presse? NIS-2 verlangt die Erstmeldung eines erheblichen Sicherheitsvorfalls innerhalb von 24 Stunden beim BSI, ohne vorbereitete Prozesse ist diese Frist kaum einzuhalten. Die jährliche Incident-Response-Übung im Q3 unseres ISB-Betriebs stellt sicher, dass Eskalationswege und Kommunikationsketten im Ernstfall tatsächlich funktionieren.

Kennzahlen

Wie misst man den Erfolg eines Informationssicherheitsbeauftragten?

Informationssicherheit muss messbar sein: sowohl für die Geschäftsführung als auch für die kontinuierliche Verbesserung des ISMS. Diese KPIs liefern wir unseren Mandanten regelmäßig als Teil des ISB-Reportings.

01

ISMS-Reifegrad

Bewertung des Reifegrads Ihres Informationssicherheitsmanagementsystems auf einer Skala von 0 (nicht vorhanden) bis 5 (optimiert). Typisches Ziel im ersten Jahr: von Stufe 1 auf Stufe 3. Der Reifegrad wird anhand der Umsetzung der ISO-27001-Controls und der Prozessreife gemessen.

02

Offene Risiken & Maßnahmenumsetzung

Anzahl identifizierter Risiken, Anteil der behandelten vs. offenen Risiken und durchschnittliche Umsetzungsdauer der Risikobehandlungsmaßnahmen. Ein sinkender Trend bei offenen Hochrisiken zeigt die Wirksamkeit des ISB. Ziel: keine Risiken mit kritischer Bewertung ohne laufende Behandlung.

03

Schulungsquote & Awareness

Anteil der Mitarbeitenden, die im laufenden Jahr eine Informationssicherheitsschulung absolviert haben. Ergänzt durch die Phishing-Klickrate aus simulierten Angriffen: eine sinkende Klickrate belegt den Lerneffekt. Typisches Ziel: 95% Schulungsquote und unter 5% Phishing-Klickrate nach zwölf Monaten.

04

Sicherheitsvorfälle & Reaktionszeit

Anzahl und Schwere der Sicherheitsvorfälle im Berichtszeitraum sowie die mittlere Erkennungs- und Reaktionszeit (MTTD/MTTR). Ein gut aufgestellter ISB-Betrieb zeigt sich nicht durch null Vorfälle (das wäre unrealistisch), sondern durch schnelle Erkennung, strukturierte Reaktion und wirksame Nachbereitung.

05

Audit-Findings & Compliance-Status

Ergebnis interner und externer Audits: Anzahl der Major und Minor Non-Conformities, Beobachtungen und Verbesserungspotenziale. Bei einer Zertifizierungsvorbereitung ist der Zielwert klar: null Major Non-Conformities beim Stage-2-Audit. Ergänzt durch den prozentualen Compliance-Status gegenüber der jeweiligen Norm.

06

Patch-Status & Schwachstellen

Anteil der Systeme mit aktuellem Patch-Level, Anzahl bekannter und offener Schwachstellen sowie die durchschnittliche Zeit zwischen Bekanntwerden und Behebung einer Schwachstelle. Ein ISB überwacht nicht selbst jeden Patch, aber er stellt sicher, dass ein funktionierender Schwachstellenmanagementprozess existiert und dessen Kennzahlen im Reporting auftauchen.

Nachweise

Unsere Qualifikationen

ISO 27001
Lead Auditor
T.I.S.P.
Zertifiziert
BSI
IT-Grundschutz-Praktiker
OSCP
Offensive Security
AZAV
Zertifizierter Bildungsträger

Warum AWARE7

Was uns von anderen Anbietern unterscheidet

01

Forschung und Lehre als Fundament

Rund 20% unseres Umsatzes stammen aus Forschungsprojekten für BSI und BMBF. Unsere Studien analysieren Millionen von Websites und Zehntausende Phishing-E-Mails, publiziert auf ACM- und Springer-Konferenzen. Drei unserer Führungskräfte sind gleichzeitig Professoren an deutschen Hochschulen.

02

Digitale Souveränität: keine Kompromisse

Ihre Daten liegen vom Erstkontakt bis zum Abschlussbericht auf unseren eigenen Servern in Deutschland - ohne US-Cloud-Anbieter, ohne Drittlandtransfer. Alle Mitarbeiter sind festangestellt, sozialversicherungspflichtig und einheitlich rechtlich verpflichtet.

03

Ihr fester Ansprechpartner

Ihr fester Ansprechpartner begleitet die laufende ISB-Betreuung. Abstimmungswege, Reaktionszeiten und Vertretung vereinbaren wir passend zu Ihrem Bedarf. Kontinuität schafft Vertrauen.

Peer-reviewte Publikationen

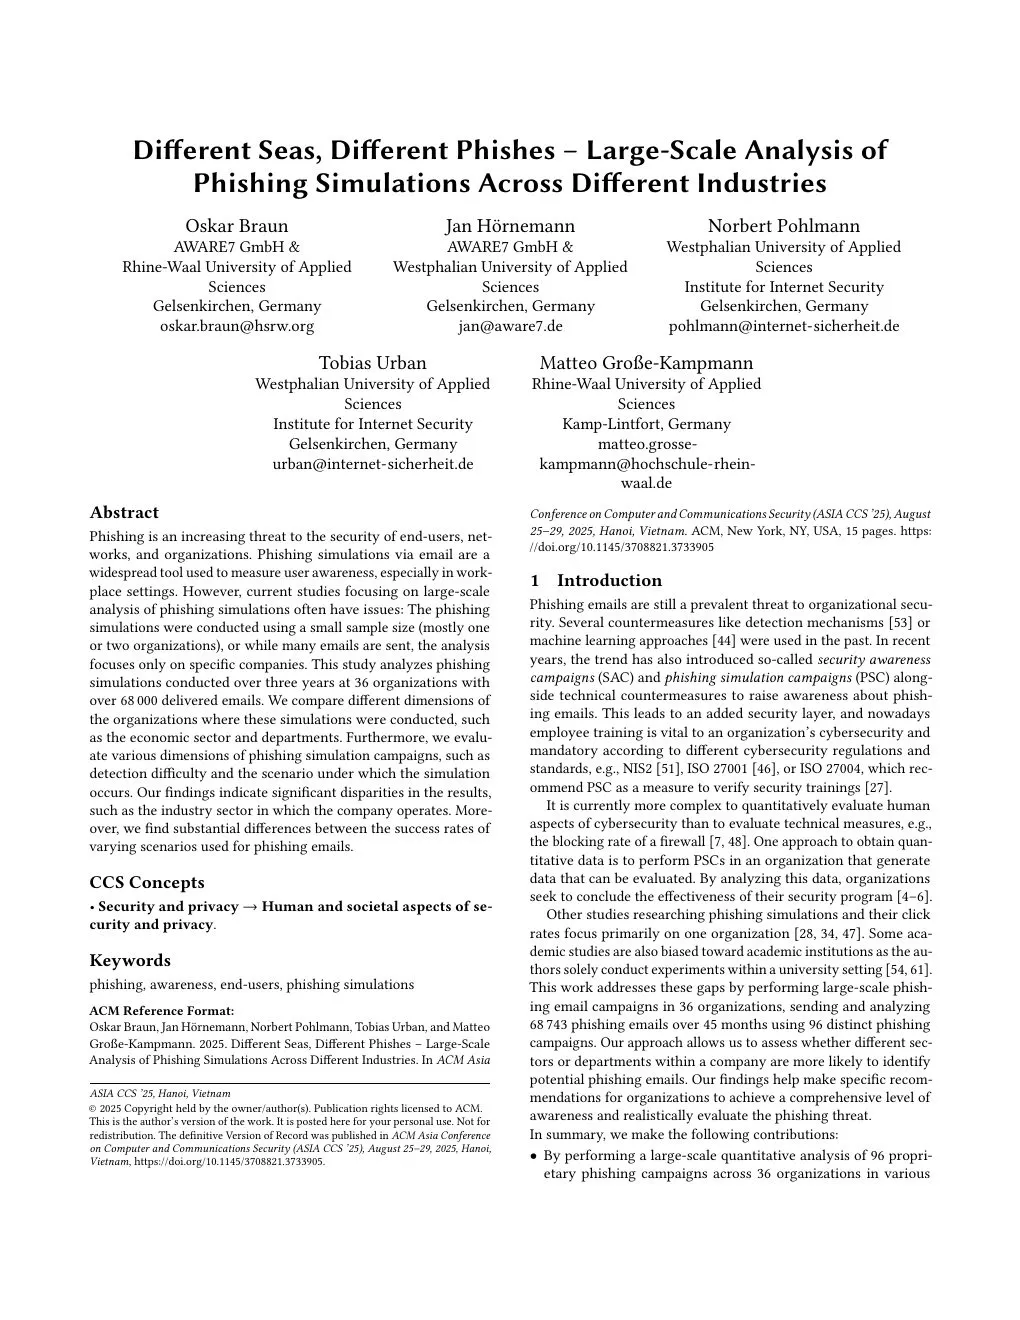
Erste Seite des Papers: Different Seas, Different Phishes - Large-Scale Analysis of Phishing Simulations

Different Seas, Different Phishes - Large-Scale Analysis of Phishing Simulations

ACM AsiaCCS 2025

Oskar Braun, Jan Hörnemann, Norbert Pohlmann, Matteo Große-Kampmann

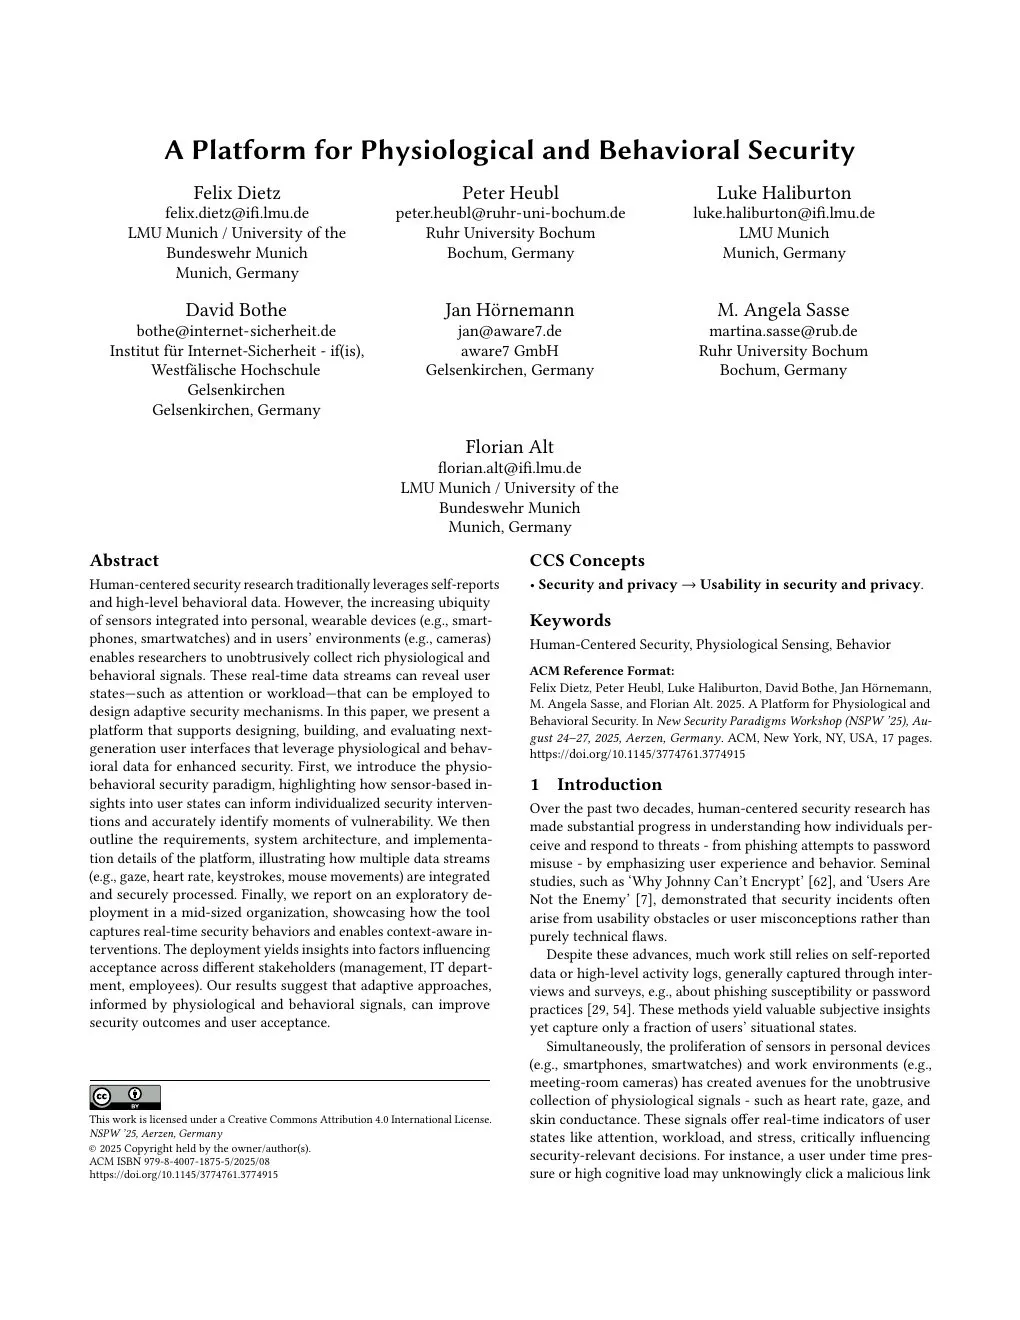
Erste Seite des Papers: A Platform for Physiological and Behavioral Security

A Platform for Physiological and Behavioral Security

NSPW 2025

Jan Hörnemann

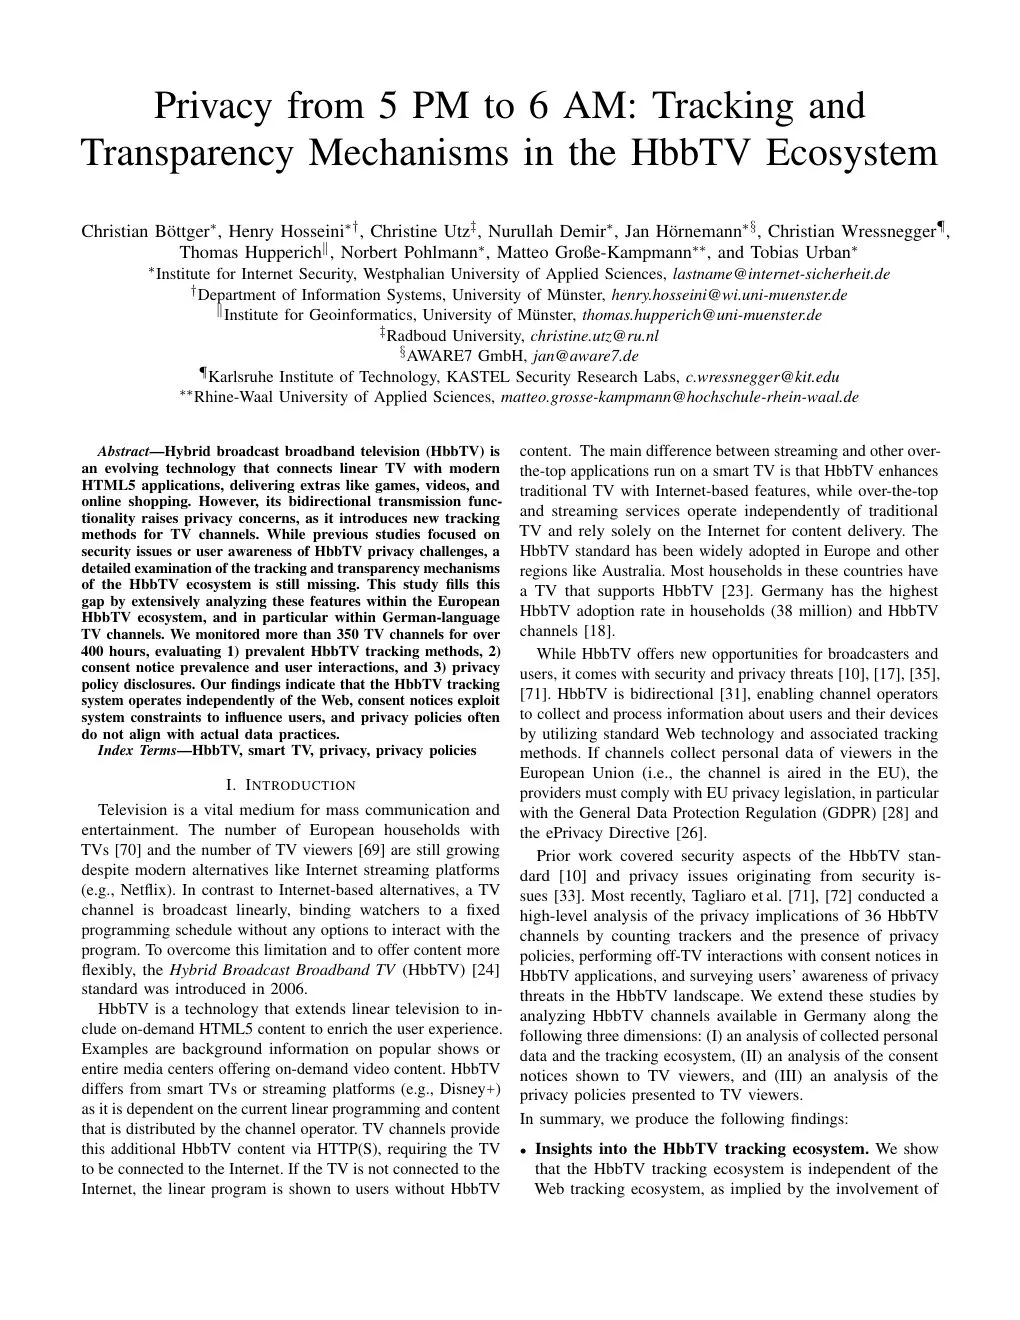
Erste Seite des Papers: Privacy from 5 PM to 6 AM: Tracking and Transparency in the HbbTV Ecosystem

Privacy from 5 PM to 6 AM: Tracking and Transparency in the HbbTV Ecosystem

IEEE/IFIP DSN 2025

Jan Hörnemann, Norbert Pohlmann, Matteo Große-Kampmann

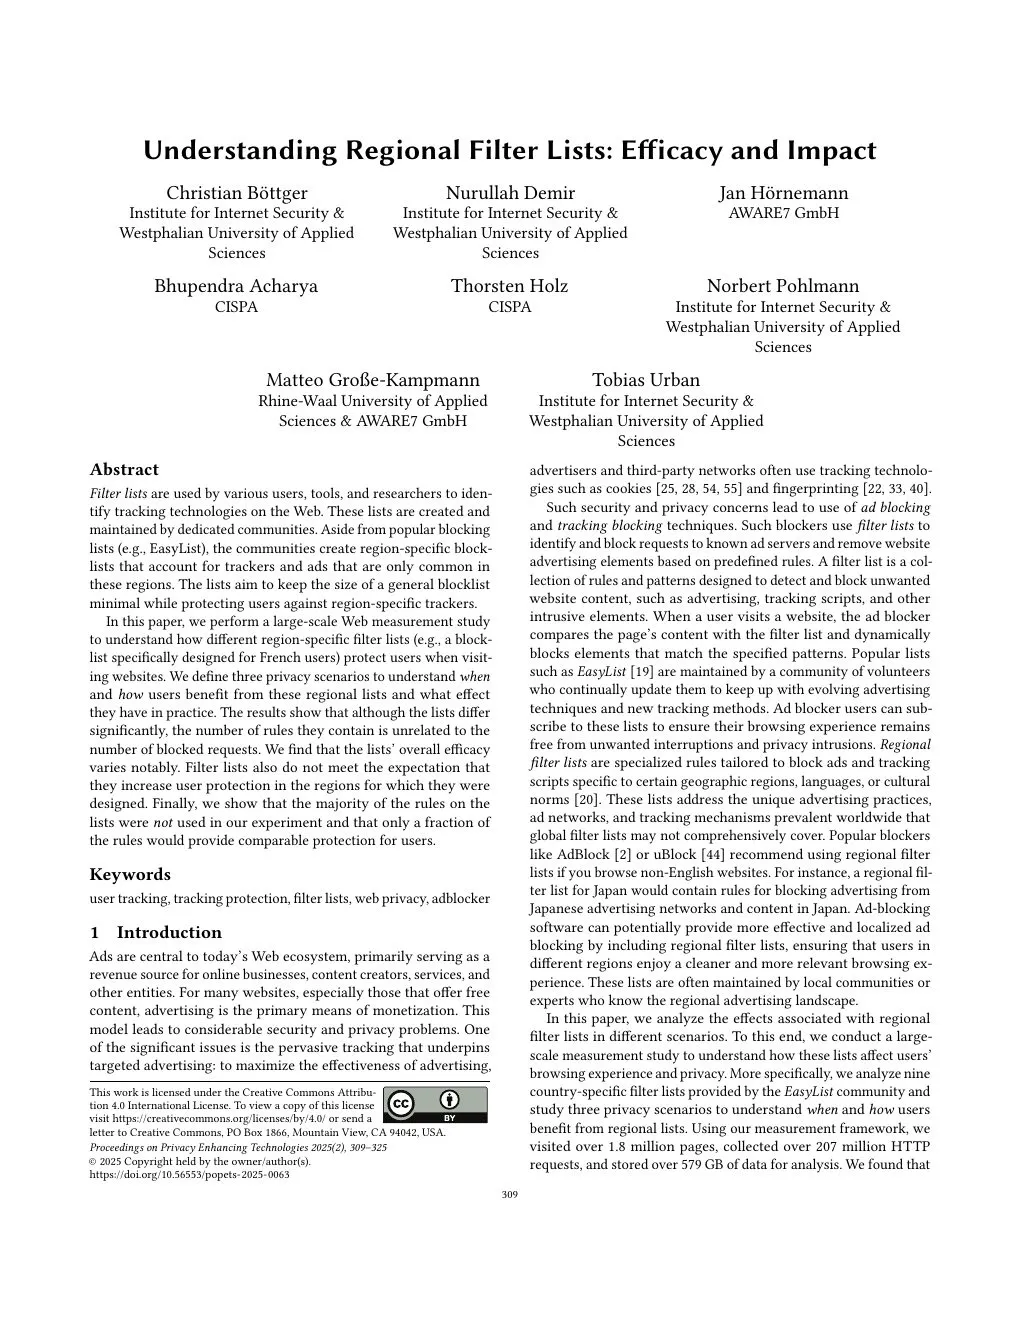
Erste Seite des Papers: Understanding Regional Filter Lists: Efficacy and Impact

Understanding Regional Filter Lists: Efficacy and Impact

PoPETS 2025

Jan Hörnemann, Norbert Pohlmann, Matteo Große-Kampmann

Bereit für professionelle Informationssicherheit?

Wir analysieren Ihren Bedarf und zeigen Ihnen, wie ein externer ISB Ihr Unternehmen absichert, ab 1.500 EUR pro Monat zzgl. USt. ISB-Angebot anfordern oder unverbindlich sprechen: Kostenlose Erstberatung buchen.

Häufige Fragen zum externen Informationssicherheitsbeauftragten

Der Informationssicherheitsbeauftragte (ISB) ist die zentrale Ansprechperson für alle Fragen der Informationssicherheit in Ihrem Unternehmen. Seine Aufgaben umfassen den Aufbau und Betrieb eines Informationssicherheitsmanagementsystems (ISMS), die Durchführung von Risikoanalysen, die Erstellung von Sicherheitsrichtlinien und -konzepten, die Koordination von Sicherheitsmaßnahmen sowie die regelmäßige Berichterstattung an die Geschäftsführung. Darüber hinaus sensibilisiert der ISB die Mitarbeitenden durch Awareness-Schulungen, begleitet interne und externe Audits und koordiniert die Reaktion auf Sicherheitsvorfälle einschließlich der gesetzlichen Meldepflichten. Als Schnittstelle zwischen IT, Management und Belegschaft sorgt er dafür, dass Informationssicherheit kein Silo-Thema bleibt, sondern als integraler Bestandteil aller Geschäftsprozesse verstanden wird.
Ein externer ISB ergänzt Ihr Unternehmen mit kontinuierlicher Betreuung, einem festen Ansprechpartner und Vertretung im Team. Er bringt eine unabhängige Perspektive auf Risiken und Maßnahmen ein. AWARE7 bietet die Betreuung ab 1.500 € pro Monat netto an. Umfang und Start stimmen wir nach Klärung Ihres Bedarfs und unserer verfügbaren Kapazitäten gemeinsam ab.
Ein externer ISB unterstützt Sie dabei, Verantwortlichkeiten, Risikomanagement und Nachweise zu organisieren. Welche Anforderungen gelten und welchen Umfang AWARE7 übernimmt, klären wir für Ihr Unternehmen.
Der zeitliche Aufwand richtet sich nach Ihrer Unternehmensgröße, dem Reifegrad Ihrer bestehenden Sicherheitsmaßnahmen und den regulatorischen Anforderungen Ihrer Branche. Für ein KMU mit 50 bis 200 Mitarbeitenden sind typischerweise zwei bis vier Tage pro Monat ausreichend für den laufenden ISB-Betrieb. In der Aufbauphase eines ISMS oder bei der Vorbereitung auf eine Zertifizierung (ISO 27001, TISAX) kann der Aufwand vorübergehend auf sechs bis acht Tage pro Monat steigen. Größere Unternehmen oder solche mit komplexen regulatorischen Anforderungen (NIS-2, KRITIS, BaFin) benötigen entsprechend mehr Kapazität. Wir skalieren den Umfang flexibel und passen ihn quartalsweise an Ihren tatsächlichen Bedarf an. Das BSI empfiehlt als Richtwert mindestens 0,5 Vollzeitäquivalente (FTE) für die ISB-Rolle.
Unser externer ISB ist ab 1.500 EUR pro Monat zzgl. USt. (ab 18.000 EUR pro Jahr) verfügbar. Der genaue Preis richtet sich nach Unternehmensgröße, Scope und gewünschtem Leistungsumfang: Tage pro Monat, Berichtsrhythmus und Vor-Ort-Anteil legen wir im Erstgespräch fest, feste Pakete gibt es nicht. Zum Vergleich: Eine interne Vollzeitstelle kostet inklusive Gehalt, Sozialabgaben, Weiterbildung, Zertifizierungen und Arbeitsplatzkosten rund 100.000 bis 142.000 EUR pro Jahr. Beim externen ISB vereinbaren wir Onboarding, Betreuungsumfang und Vertretung passend zu Ihrem Bedarf.
Ihr externer Informationssicherheitsbeauftragter wird zu einem festen Bestandteil Ihrer Organisation - auch wenn er nicht täglich vor Ort ist. Die Zusammenarbeit beginnt mit einem strukturierten Onboarding, in dem wir Ihre IT-Landschaft, bestehende Dokumentation und organisatorische Strukturen analysieren. Im laufenden Betrieb ist Ihr ISB per E-Mail, Telefon und Videokonferenz erreichbar. Vor-Ort-Termine finden nach Vereinbarung statt, etwa für persönliche Abstimmungen, Workshops oder Schulungen. Sie erhalten regelmäßige Statusberichte an die Geschäftsführung mit KPIs zur Informationssicherheit, dem aktuellen Risikostatus und Handlungsempfehlungen. Bei Sicherheitsvorfällen koordinieren wir die notwendigen Sofortmaßnahmen und Meldepflichten.
Ein externer ISB unterstützt Sie dabei, Verantwortlichkeiten, Risikomanagement und Nachweise zu organisieren. Welche Anforderungen gelten und welchen Umfang AWARE7 übernimmt, klären wir für Ihr Unternehmen. Dazu können die Einordnung Ihres Bedarfs, die Koordination von Maßnahmen und die Vorbereitung von Meldeprozessen gehören. Die Geschäftsführung bleibt für ihre gesetzlichen Aufgaben verantwortlich.
Das Einzelperson-Risiko ist eines der größten Probleme bei der internen ISB-Besetzung. Fällt der einzige interne ISB durch Krankheit, Urlaub oder Kündigung aus, steht das Unternehmen ohne Ansprechpartner für Informationssicherheit da - gerade bei Sicherheitsvorfällen ein untragbares Risiko. Bei AWARE7 arbeiten mehrere zertifizierte Informationssicherheitsexperten im Team. Ihr Unternehmen wird von einem festen Ansprechpartner betreut, der jedoch immer durch qualifizierte Kollegen vertreten werden kann, die Ihre Strukturen und Ihr ISMS kennen. Diese Vertretung im Team ist einer der wesentlichen Vorteile des externen ISB-Modells und ein Grund, warum auch Unternehmen mit internem ISB auf eine zusätzliche externe Absicherung setzen.
Selbstverständlich - und wir unterstützen diesen Übergang aktiv. Viele Unternehmen starten mit einem externen ISB, um schnell handlungsfähig zu sein, und bauen parallel interne Kompetenz auf. Unser Transitionskonzept umfasst einen strukturierten Wissenstransfer, die vollständige Dokumentationsübergabe aller ISMS-Unterlagen, optionales Coaching und Mentoring Ihres neuen internen ISB in der Einarbeitungsphase sowie eine Übergangsbegleitung, in der wir als Sparringspartner zur Verfügung stehen. Einige Kunden nutzen auch dauerhaft ein Hybridmodell, bei dem ein interner Koordinator die tägliche Sicherheitsarbeit übernimmt und durch unsere externe Expertise bei komplexen Themen wie Zertifizierungen, Audits oder NIS-2-Umsetzung ergänzt wird.
Unsere Informationssicherheitsbeauftragten verfügen über branchenanerkannte Zertifizierungen und langjährige Praxiserfahrung. Zum Standard gehören ISO 27001 Lead Auditor und Lead Implementer Zertifizierungen, die BSI IT-Grundschutz-Praktiker-Qualifikation, T.I.S.P. (TeleTrusT Information Security Professional) sowie OSCP (Offensive Security Certified Professional) für die technische Perspektive. Ergänzend ist AWARE7 als Bildungsträger nach AZAV zugelassen; die Förderung von Schulungen über Agentur für Arbeit und Jobcenter ist bald verfügbar. Alle ISBs nehmen regelmäßig an Fachkonferenzen teil und absolvieren jährliche Weiterbildungen, um auf dem aktuellen Stand der Technik und Regulatorik zu bleiben. Diese kontinuierliche Qualifizierung ist bei einem externen ISB inklusive - bei einer internen Besetzung ein zusätzlicher Kostenfaktor von 5.000 bis 15.000 EUR pro Jahr.
Der Informationssicherheitsbeauftragte (ISB) und der Datenschutzbeauftragte (DSB) haben unterschiedliche Aufgabenbereiche, die sich teilweise überschneiden. Der ISB schützt alle Informationswerte des Unternehmens - unabhängig davon, ob es sich um personenbezogene Daten, Geschäftsgeheimnisse, technische Dokumentation oder andere sensible Informationen handelt. Der DSB hingegen konzentriert sich auf den Schutz personenbezogener Daten nach DSGVO und BDSG. Das BSI empfiehlt ausdrücklich, die Rollen nicht in Personalunion zu besetzen, da Interessenkonflikte entstehen können. In der Praxis arbeiten ISB und DSB eng zusammen, da viele technische und organisatorische Maßnahmen beiden Schutzzielen dienen. Ein externer ISB kann die Zusammenarbeit mit Ihrem bestehenden DSB nahtlos koordinieren.
Eine externe ISB-Rolle kann Ihr Unternehmen bei der Organisation der Informationssicherheit und bei Audits unterstützen. Welche Anforderungen an Qualifikation, Unabhängigkeit, Befugnisse und Berichtswege gelten, klären wir für Ihren konkreten Einsatz. Die externe Besetzung allein garantiert weder die Erfüllung aller Anforderungen noch eine Zertifizierung.
Den Starttermin stimmen wir nach Klärung Ihres Bedarfs und unserer verfügbaren Kapazitäten gemeinsam ab. Im Onboarding sichten wir die Ausgangslage und vereinbaren die nächsten Schritte.

Rufen Sie uns an

Mo-Fr, 8:00-17:00 Uhr - persönlich und unverbindlich.

0209 8830 6764
Jetzt anrufen