Gesundheitswesen
Patientendaten schützen. Den Klinikbetrieb sicher weiterführen.
Offensive Security für den Mittelstand
Ihr Offensive-Security-Partner für den Mittelstand: Pentesting, Red Teaming und Security Awareness aus einer Hand, mit Berichten, die vor Vorstand und Auditoren bestehen.
200+ Kunden seit Gründung





Qualität & Vertrauen
Unsere Zertifizierungen, Vertrauenszeichen und weiteren Nachweise im Überblick.
ISO/IEC 27001:2022
Informationssicherheit
Unser Management der Informationssicherheit ist für das gesamte Unternehmen zertifiziert. Das schließt den Umgang mit Ihren vertraulichen Projektinformationen ein.
ISO 9001:2015
Qualitätsmanagement
Unser zertifiziertes Qualitätsmanagement umfasst das gesamte Unternehmen. Dazu gehören auch die Abläufe von Ihrem Angebot bis zur Übergabe der Projektergebnisse.
AZAV Trägerzulassung
Zugelassener Bildungsträger
DEKRA hat AWARE7 als Bildungsträger für berufliche Weiterbildung zugelassen. Geprüft werden dabei unter anderem unser Qualitätsmanagement und die Qualifikation des Lehrpersonals.
Rahmenvereinbarung für NATO-Beschaffung
NCIA Basic Ordering Agreement
NATO Communications and Information Agency
Unsere Rahmenvereinbarung regelt die grundlegenden Vertragsbedingungen für künftige Aufträge. Sie ermöglicht uns die Teilnahme an passenden Ausschreibungen dieser NATO-Agentur.
Genehmigte Verhaltensregel

Trusted Data Processor
Verhaltensregel nach Art. 40 DSGVO
Wenn wir personenbezogene Daten in Ihrem Auftrag verarbeiten, gelten für uns die Anforderungen der genehmigten Verhaltensregel Trusted Data Processor. Die Einhaltung überwacht die unabhängige Kontrollstelle DSZ.
Branchen
Ein Einblick in unsere Branchenexpertise.
Alle Branchen ansehenPatientendaten schützen. Den Klinikbetrieb sicher weiterführen.
Leitsysteme absichern. Eine verlässliche Versorgung unterstützen.
Sicherheitslücken erkennen und Maßnahmen passend zum Betrieb umsetzen.
Publikationen und Mitwirkung an Industriestandards
Meine digitale Sicherheit für Dummies
Meine digitale Sicherheit - Tipps und Tricks für Dummies
Management von Cyber-Risiken
Top 10 for Large Language Models
Eigenständige Schwachstellenmeldungen
Forschung & Evidenz
Drei Studien über Phishing, öffentliche Informationen und Websoftware. Jede Zahl hat ihre eigene Messgrundlage.
Phishing-Simulation
Klickrate in Sales & Marketing
Bei 77 von 562 zugestellten Testmails wurde ein Linkklick registriert.
Technische Trackingereignisse: keine Aussage darüber, ob Nachrichten bewusst gelesen oder Zugangsdaten preisgegeben wurden.
Öffnungsrate und Klickrate sind nicht dasselbe
Öffentliche Informationen
der untersuchten Organisationen · gerundet
Bei 25 von 30 Organisationen ließen sich sieben bis 15 öffentliche Attribute über Beschäftigte für Spear-Phishing zusammenführen.
Die Quote zählt ausgewählte Organisationen, keine Personen. Grundlage sind nur online identifizierte Beschäftigte; kein repräsentativer Mittelstandswert.
Öffentliche Spuren reichten für eine gezielte Ansprache
Historische Web-Analyse
am Messpunkt Juni 2020
95 % der untersuchten Websites nutzten mindestens eine erkannte Softwareversion mit zugeordneter Schwachstelle.
Historische Obergrenze potenzieller Verwundbarkeit. Ob die Schwachstellen tatsächlich ausnutzbar waren, wurde nicht getestet.
Erkannte Softwareversionen ließen sich bekannten Schwachstellen zuordnen
Leistungen
Offensive Tests, Beratung oder Awareness: jeder Einstieg mit verbindlichem Festpreisangebot in 24 Stunden (werktags).
Schwachstellen systematisch aufdecken: von der Web-Applikation bis zum Unternehmensnetz.
ISMS-Aufbau, ISO 27001, NIS-2 - regulatorische Anforderungen mit klarem Fahrplan erfüllen.
Mitarbeitende messbar sensibilisieren: mit Simulationen, Live Hacking und zertifizierten Schulungen.
Warum AWARE7
Reine Awareness-Plattformen testen keine Systeme. Reine Beratungskonzerne sind zu weit weg. AWARE7 verbindet beides: Wir hacken Ihre Infrastruktur und schulen Ihre Mitarbeiter: mittelstandsgerecht, persönlich, ohne Enterprise-Overhead.
Rund 20% unseres Umsatzes stammen aus Forschungsprojekten für BSI und BMBF. Unsere auf ACM- und Springer-Konferenzen publizierten Studien analysieren Millionen von Websites und Zehntausende Phishing-E-Mails. Drei unserer Führungskräfte sind gleichzeitig Professoren an deutschen Hochschulen.
Ihre Daten liegen vom Erstkontakt bis zum Abschlussbericht auf unseren eigenen Servern in Deutschland - ohne US-Cloud-Anbieter, ohne Drittlandtransfer. Auch unsere KI läuft auf eigener Hardware in Deutschland - mit lokal betriebenen Open-Source-Modellen. Kunden- und Auftraggeberdaten erreichen keine externen KI-Dienste. Alle Mitarbeiter sind festangestellt, sozialversicherungspflichtig und einheitlich rechtlich verpflichtet.
Mehr zur digitalen SouveränitätInnerhalb von 24 Stunden erhalten Sie ein verbindliches Festpreisangebot ohne Stundensatz-Risiko. Eingespieltes Team und standardisierte Prozesse sorgen für einen klaren Zeitplan mit definiertem Start- und Endtermin.
Ein persönlicher Projektleiter begleitet Sie vom Erstgespräch bis zum Re-Test. Sie buchen Termine direkt bei Ihrem Ansprechpartner und behalten dieselbe Kontaktperson über das gesamte Projekt.
Peer-reviewte Publikationen
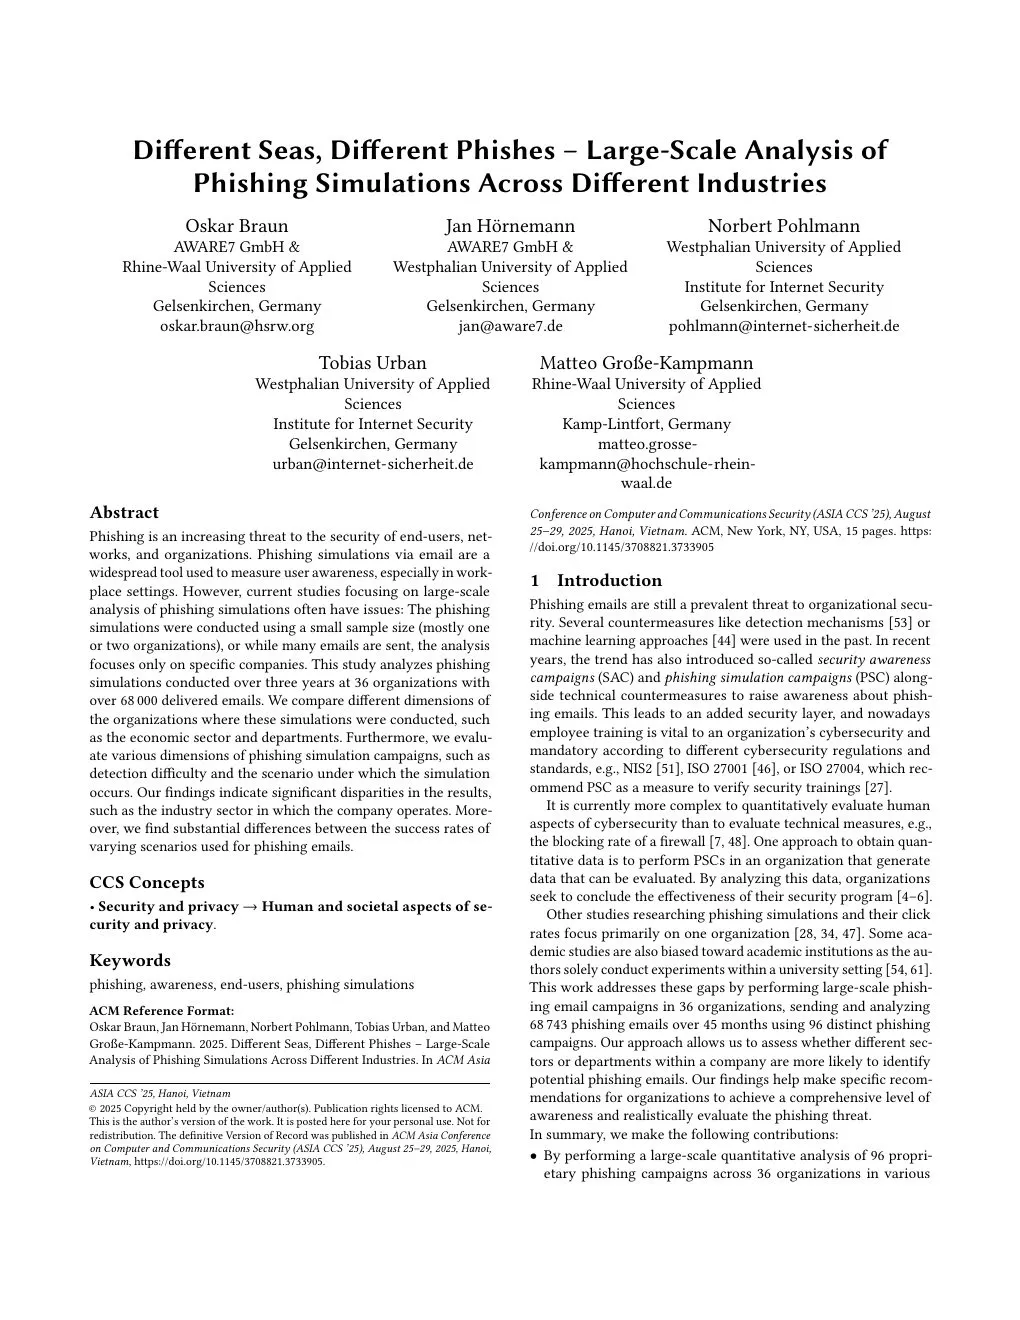
Different Seas, Different Phishes - Large-Scale Analysis of Phishing Simulations
ACM AsiaCCS 2025
Oskar Braun, Jan Hörnemann, Norbert Pohlmann, Matteo Große-Kampmann
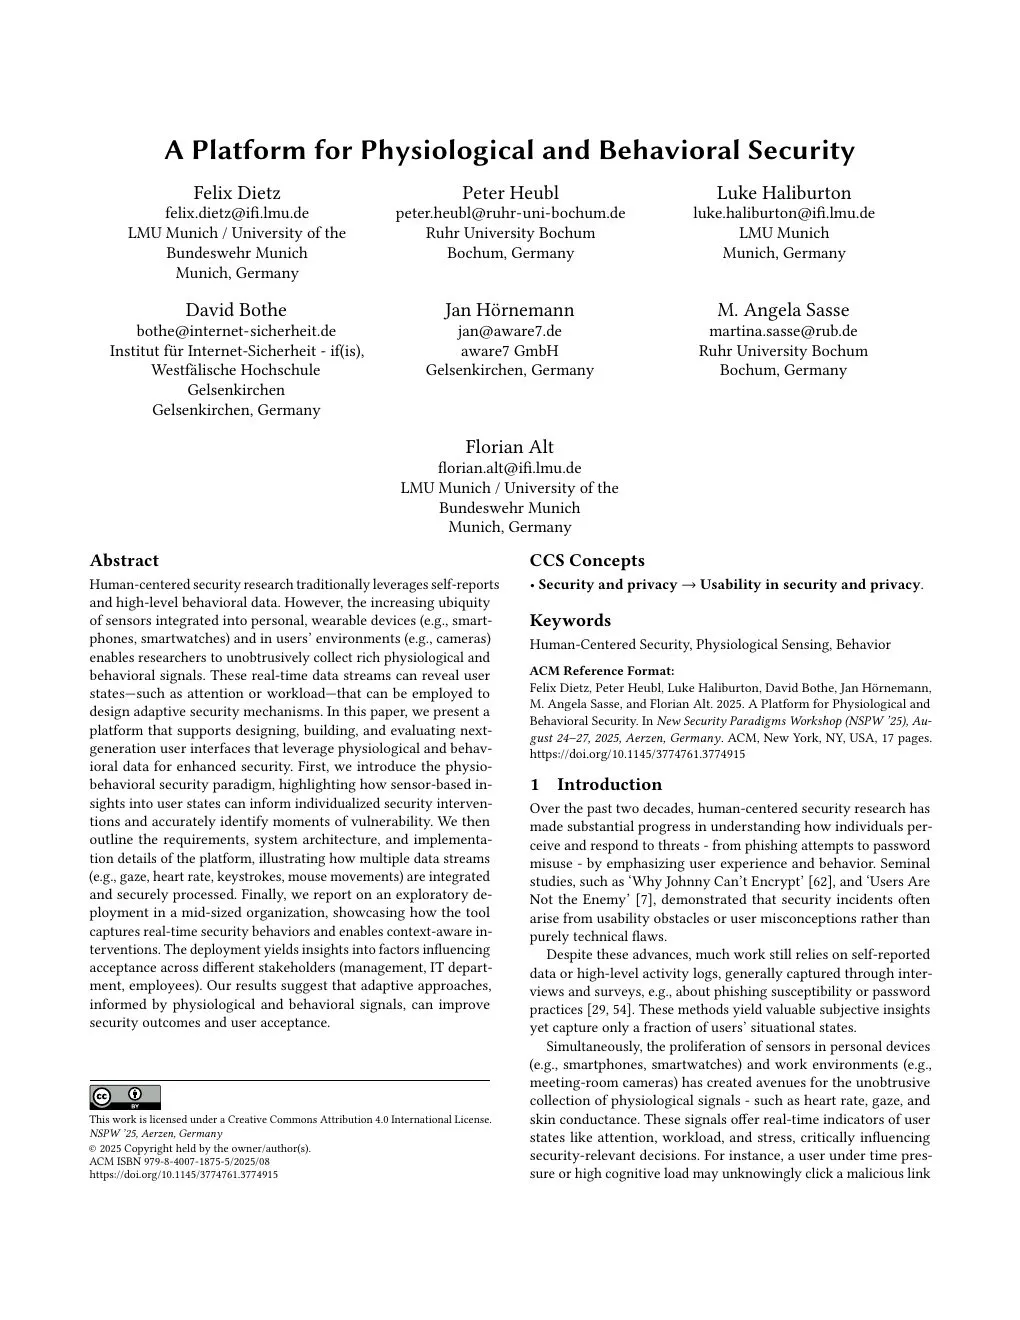
A Platform for Physiological and Behavioral Security
NSPW 2025
Jan Hörnemann
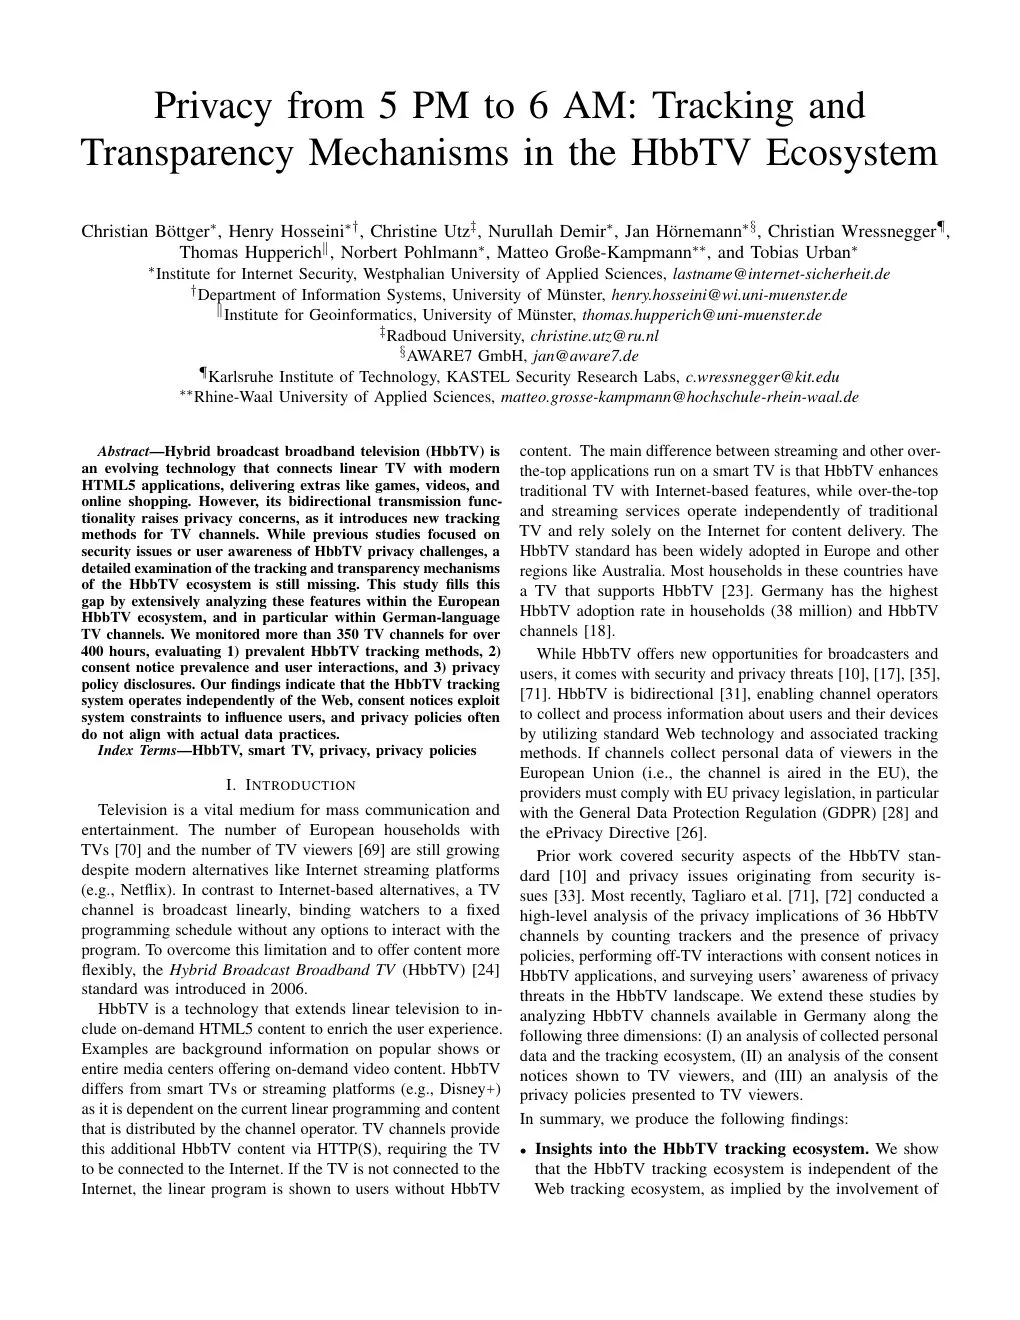
Privacy from 5 PM to 6 AM: Tracking and Transparency in the HbbTV Ecosystem
IEEE/IFIP DSN 2025
Jan Hörnemann, Norbert Pohlmann, Matteo Große-Kampmann
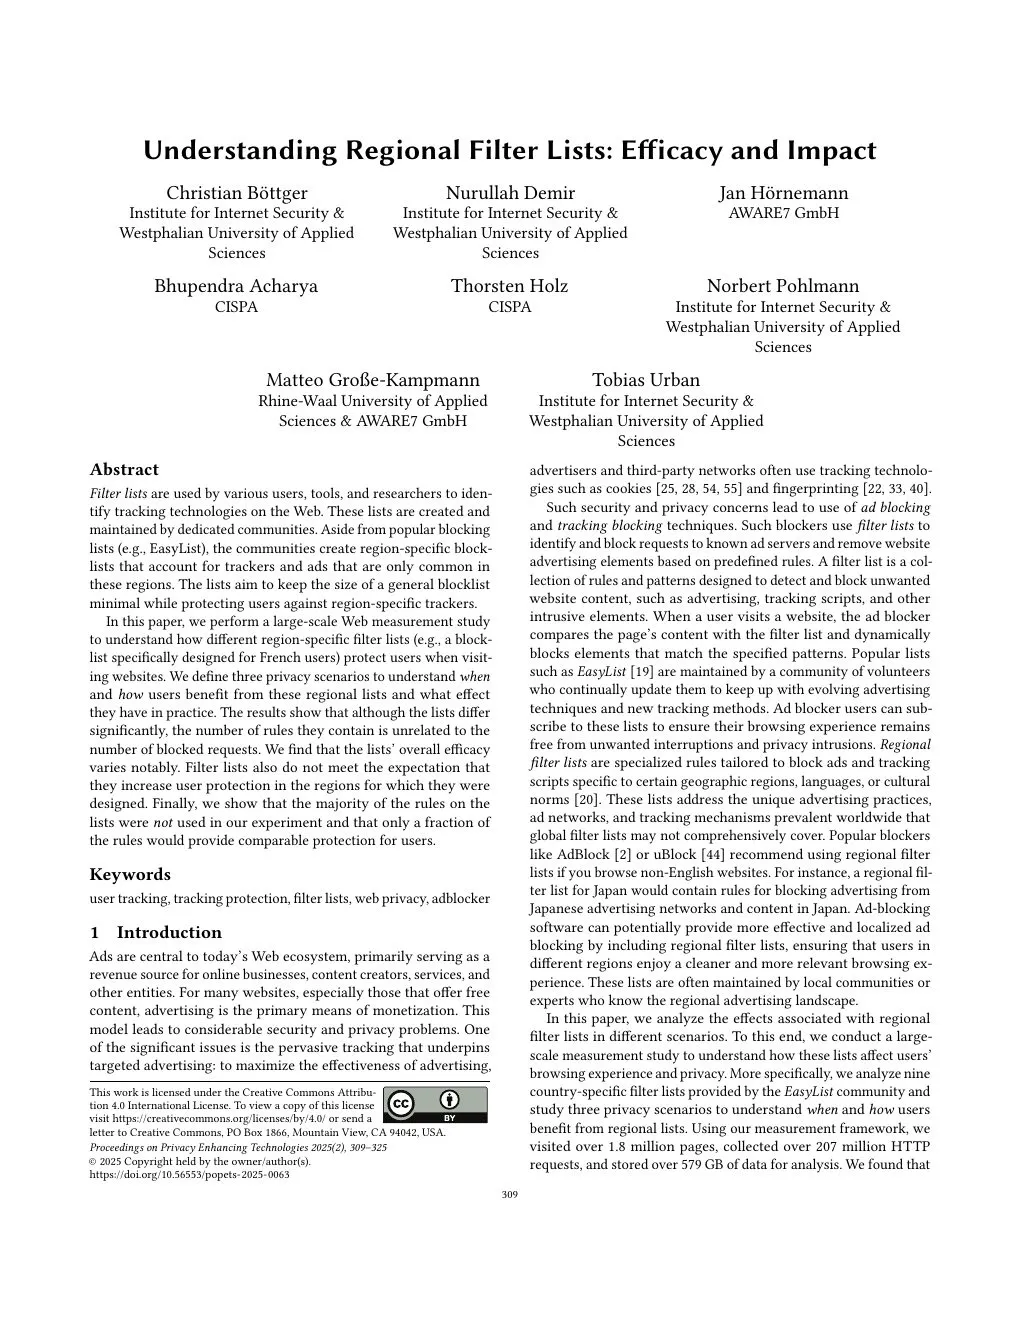
Understanding Regional Filter Lists: Efficacy and Impact
PoPETS 2025
Jan Hörnemann, Norbert Pohlmann, Matteo Große-Kampmann
Für wen sind wir der richtige Partner?
Mittelstand mit 50-2.000 MA
Unternehmen, die echte Security brauchen, ohne einen DAX-Konzern-Dienstleister zu bezahlen. Festpreis, klarer Scope, ein Ansprechpartner.
IT-Verantwortliche & CISOs
Die intern überzeugend argumentieren müssen und dafür einen Bericht mit Vorstandssprache brauchen, nicht nur technische Findings.
Regulierte Branchen
KRITIS, Gesundheitswesen, Finanzdienstleister: NIS-2, ISO 27001, DORA. Wir kennen die Anforderungen und liefern Nachweise, die Auditoren akzeptieren.
Team
Ablauf
Anfrage
Vertrauliches Erstgespräch, kostenfrei.
Festpreisangebot
Verbindlich innerhalb von 24 Stunden (werktags).
Kickoff & Scoping
Zeitplan, Testfenster und Ansprechpartner werden fixiert.
Durchführung
Nach BSI-Leitfaden und OWASP Testing Guidelines.
Bericht & Ergebnisgespräch
Priorisierte Findings mit konkreten Empfehlungen.
Re-Test
Auf Wunsch prüfen wir die Behebung der Findings nach, abgerechnet nach Aufwand.
Aktuelles
WebMCP macht Webseiten für KI-Agenten bedienbar. Welche Prompt-Injection-Risiken der W3C-Entwurf selbst dokumentiert und was Betreiber prüfen sollten.
 Vincent Heinen
Elisa Popowicz steht für eine Schwachstellenmeldung in der BSI Hall of Fame 2026. AWARE7 honoriert jeden gemeldeten Fund aus dem Team finanziell.
 Chris Wojzechowski
Welche Sicherheitsnachweise Cyberversicherer 2026 im Underwriting verlangen, was KI daran ändert und wie der Katalog zu den Controls der ISO 27001 passt.
 Jan Hörnemann
Häufige Fragen
Schildern Sie uns Ihr Vorhaben in einem vertraulichen Erstgespräch. Sie erhalten werktags innerhalb von 24 Stunden ein verbindliches Festpreisangebot.
Kostenlos · 30 Minuten · Unverbindlich

Arturs Nikitins
Erstberatung & Bedarfsanalyse
Persönliche Beratung gewünscht?
Unverbindlich · Antwort werktags innerhalb 24h