Modell
Assumed Breach
2-4 Wochen
Preis
ab 15.000 EUR
Red Teaming
Multi-Vektor. Monatelang. Unbemerkt. Wir simulieren APT-Angriffe und zeigen Ihnen exakt, wo Ihre Verteidigung versagt.
Diese Unternehmen vertrauen uns
Automatisierte Scanner und jährliche Pentests reichen nicht mehr. Moderne Angreifer denken in Kampagnen. Ihre Verteidigung sollte das auch.
Art. 26-27 DORA machen Threat-Led Penetration Testing (TLPT) für von der zuständigen Behörde bestimmte Finanzunternehmen mindestens alle 3 Jahre zur Pflicht. In Deutschland gilt TIBER-DE als nationale Umsetzung des TIBER-EU-Rahmens; seit Januar 2025 findet TIBER-EU bei TIBER-DE-Tests direkt Anwendung.
Fast 70% aller Ransomware-Vorfälle 2024 nutzten kompromittierte Zugangsdaten als Einstieg (Cisco Talos). Laut Verizon DBIR sind gestohlene Zugangsdaten der häufigste Angriffseinstieg. Phishing-Simulationen und Red-Team-Übungen decken diese Schwächen auf, bevor echte Angreifer sie ausnutzen. Ein Pentest findet das nicht. Ein Red Team schon.
Angreifer bewegen sich nach dem Erstzugang durchschnittlich in unter 30 Minuten lateral durch Netzwerke (CrowdStrike 2025). Die mittlere Patch-Zeit für kritische Schwachstellen: 55 Tage (Hadrian 2024). Red Teaming zeigt, wie Angreifer dieses Fenster nutzen.
Multi-Vektor-Angriff
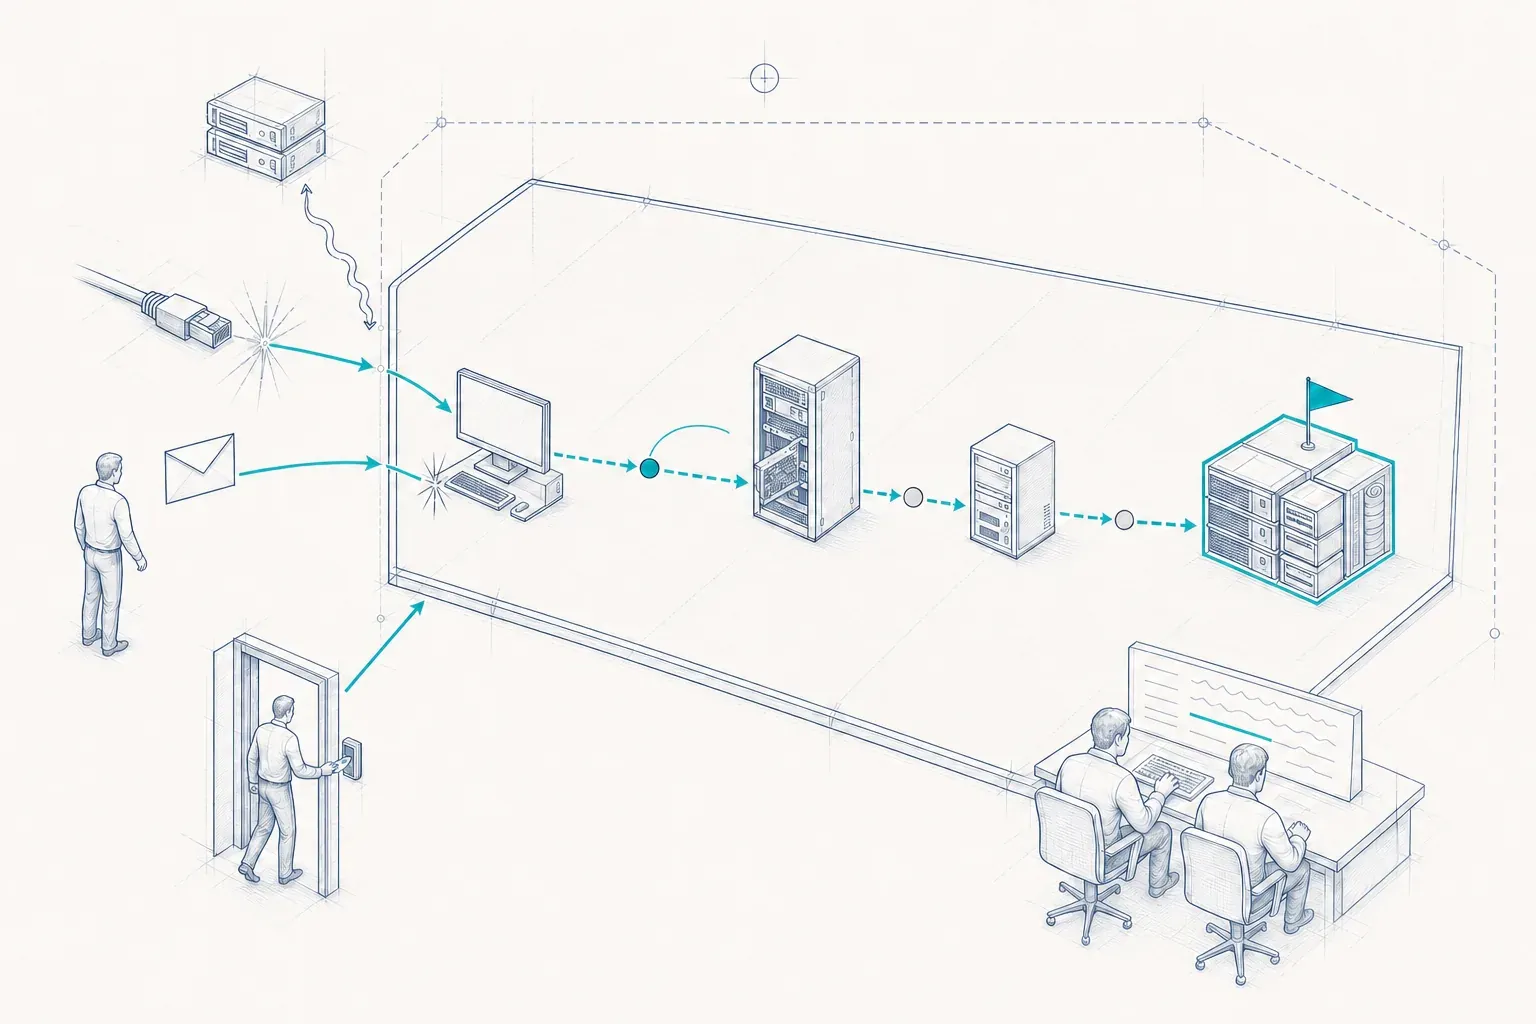
Ein realer Angreifer beschränkt sich nicht auf einen Kanal. Unser Red Team greift Ihr Unternehmen koordiniert über alle relevanten Vektoren an.
Netzwerk-Exploitation, Active-Directory-Angriffe (Kerberoasting, Pass-the-Hash), Privilege Escalation, Custom-C2-Infrastruktur. Dokumentation nach MITRE ATT&CK.
MITRE ATT&CK · Cobalt Strike · Mimikatz · BloodHound
Spear-Phishing mit personalisierten Pretexts, Vishing (telefonische Angriffe gegen Helpdesk/IT), Smishing, Pretexting. Wir testen, ob Ihre Mitarbeitenden auf gezielte Manipulation reagieren.
Spear-Phishing · Vishing · Credential Harvesting
Zutrittsversuche zu gesicherten Bereichen, Badge-Cloning (RFID/HID), Tailgating, USB-Drop-Attacks, Dumpster Diving. Auf Wunsch mit Foto- und Videodokumentation.
Badge-Cloning · Tailgating · USB-Drop
Welche Informationen findet ein Angreifer über Sie? Mitarbeiterdaten, Infrastruktur-Leaks, exponierte Services, GitHub-Repos, Dark-Web-Einträge, Social-Media-Profile.
Maltego · SpiderFoot · Dark-Web-Monitoring
Je nach Reifegrad und Zielsetzung wählen wir das passende Szenario.
2-4 Wochen · Ab 15.000 EUR
Wir starten mit einem kompromittierten Zugang (Mitarbeiter-Account, infiziertes Gerät). Fokus auf Lateral Movement, Detektionsfähigkeit und Incident-Response-Geschwindigkeit.
4-8 Wochen · Ab 25.000 EUR
Unser Team erhält nur den Firmennamen. Vollständige Black-Box-Simulation: OSINT, Phishing, technische Exploitation, physischer Zutritt. Alles, was ein APT-Akteur tun würde.
Projektabhängig
Für regulierte Finanzunternehmen: Threat-Intelligence-Phase, Red-Team-Test gegen Live-Systeme, obligatorische Purple-Team-Phase. Berichterstattung an BaFin/Bundesbank.
Transparente Preise. Festpreisangebot in 24 Stunden (werktags). Keine versteckten Kosten.
Modell
Assumed Breach
2-4 Wochen
Preis
ab 15.000 EUR
Modell
Full External
4-6 Wochen
Preis
ab 25.000 EUR
Modell
Full-Scope + Physisch
6-8 Wochen
Preis
ab 40.000 EUR
Modell
TIBER-DE / TLPT
mind. 12 Wochen aktiv
Preis
ab 50.000 EUR
Inkl. Purple-Team-Debrief und MITRE-ATT&CK-Dokumentation.
Kontinuierliches Red Teaming: quartalsweise, planbar
Retainer-Modell für Unternehmen, die ihre Verteidigung kontinuierlich testen wollen. Inkl. Purple-Team-Exercises und ATT&CK-Coverage-Tracking.
Cyber Kill Chain
Orientiert an der Lockheed Martin Cyber Kill Chain und dokumentiert nach MITRE ATT&CK.
Analyse Ihrer Bedrohungslage gemeinsam mit dem White Team. Definition der Angriffsziele und Rules of Engagement. Bei TIBER-DE: Beauftragung eines Threat Intelligence Providers (TIP) für den Targeted Threat Intelligence Report.
Umfassende passive und aktive Aufklärung: Social-Media-Profile, LinkedIn-Scraping, technische Infrastruktur, DNS-Enumeration, Certificate-Transparency-Logs, Dark-Web-Monitoring, Lieferkettenanalyse.
Koordinierter Angriff über den vielversprechendsten Vektor: Spear-Phishing, VPN-Exploitation, physischer Zutritt, Supply-Chain-Kompromittierung. Etablierung einer C2-Verbindung.
Bewegung im Netzwerk: AD-Enumeration, Kerberoasting, Pass-the-Hash, Exploitation von Trust-Relationships. Ziel: Domain Admin oder Zugriff auf definierte Kronjuwelen.
Nachweis des Zugriffs auf die definierten Ziele: Kundendatenbank, ERP-System, SWIFT-Zugang, Produktionssteuerung. Dokumentation als Proof-of-Concept, ohne echte Datenexfiltration.
Gemeinsame Nachbesprechung mit Ihrem Blue Team. Offenlegung der kompletten Angriffskette mit Zeitstempeln. Live-Replay der Techniken im SIEM. Priorisierte Handlungsempfehlungen und ATT&CK-Heatmap.
Vergleich
Drei Disziplinen, eine Reifegrad-Leiter. Jede hat ihren Platz.
| Schwachstellenscan | Penetration Test | Red Teaming | |
|---|---|---|---|
| Ziel | Schwachstellen finden | Exploitability beweisen | Verteidigung testen |
| Scope | Breite Abdeckung | Definierte Systeme | Gesamtes Unternehmen |
| Vektoren | Technisch (Scanner) | Technisch (manuell) | Tech + Mensch + Physisch |
| Dauer | 3-5 Tage | 1-3 Wochen | 4-8 Wochen |
| Blue Team informiert? | Ja | Ja | Nein |
| Ideal für | Compliance-Basis | Alle Unternehmen | Reife Security-Teams |
| Regulatorisch | NIS-2, ISO 27001 | NIS-2, ISO, BSI | TIBER-DE, DORA, KRITIS |
Nicht sicher, was Sie brauchen? Im Erstgespräch klären wir das gemeinsam.
TIBER-DE & DORA-TLPT
Seit Januar 2025 macht DORA (Art. 26-27) TLPT für von der zuständigen Behörde bestimmte Finanzunternehmen alle 3 Jahre zur Pflicht. TIBER-DE ist die deutsche Umsetzung des TIBER-EU-Rahmens, beschlossen von der Deutschen Bundesbank gemeinsam mit dem Bundesministerium der Finanzen. BaFin und Bundesbank fungieren gemeinsam als TLPT-Aufsichtsbehörde.
Threat-Intelligence-Phase: Targeted Threat Intelligence Report zu relevanten Angreifern und wahrscheinlichen Bedrohungsszenarien des Finanzunternehmens
Red-Team-Testphase: Angriff gegen Live-Produktionssysteme basierend auf dem TTI-Report
Purple-Team-Phase: Wiederholung der offensiven und defensiven Handlungen gemeinsam mit dem Blue Team, obligatorisch nach Art. 12 Abs. 5 RTS 2025/1190
Zusammenfassender Testbericht: Vorlage an die TLPT-Behörde zur Genehmigung (Art. 12 Abs. 7 RTS 2025/1190)
Beispiel-Dokument
Sehen Sie, wie wir die komplette Angriffskette dokumentieren, mit ATT&CK-Mapping und Detektionslücken.
Sehen Sie anhand eines anonymisierten Red-Team-Reports, wie wir Angriffsketten dokumentieren und Detektionslücken aufzeigen, kostenlos und unverbindlich.
Mit dem Absenden stimmen Sie unserer Datenschutzerklärung zu. Kein Spam, nur der angeforderte Bericht.
Kostenloses 30-Minuten-Gespräch mit unserem Red Team. Festpreisangebot in 24 Stunden (werktags).
Kostenlos · 30 Minuten · Unverbindlich
Red Teaming ist die Königsdisziplin der Offensive Security, aber nicht für jedes Unternehmen der richtige Einstieg.
Red Teaming bewegt sich im Spannungsfeld zwischen IT-Sicherheit und Strafrecht. Wir sorgen dafür, dass jeder Schritt rechtlich abgesichert ist.
Vor jedem Engagement: Schriftliche Autorisierung durch vertretungsberechtigte Personen mit klar definiertem Scope, Techniken und Notfallkontakten.
Unsere Autorisierung ist als TOM gem. Art. 32 DSGVO, § 165 TKG und § 31 BSIG legitimiert. Schriftliche Einwilligungen schützen vor Strafbarkeit.
Kein Freelancer, kein Subunternehmer. Alle Tester unterliegen strengen NDAs und verarbeiten Daten ausschließlich auf eigener Infrastruktur in Deutschland.
Warum AWARE7 für Ihr Red-Team-Engagement
Rund 20% unseres Umsatzes stammen aus Forschungsprojekten für BSI und BMBF. Unsere Studien analysieren Millionen von Websites und Zehntausende Phishing-E-Mails, publiziert auf ACM- und Springer-Konferenzen. Drei unserer Führungskräfte sind gleichzeitig Professoren an deutschen Hochschulen.
Ihre Daten liegen vom Erstkontakt bis zum Abschlussbericht auf unseren eigenen Servern in Deutschland - ohne US-Cloud-Anbieter, ohne Drittlandtransfer. Alle Mitarbeiter sind festangestellt, sozialversicherungspflichtig und einheitlich rechtlich verpflichtet.
Innerhalb von 24 Stunden erhalten Sie ein verbindliches Festpreisangebot ohne Stundensatz-Risiko. Durch eingespieltes Team und standardisierte Prozesse erhalten Sie einen klaren Zeitplan mit definiertem Starttermin und Endtermin.
Ein persönlicher Projektleiter begleitet Sie vom Erstgespräch bis zur Abschlusspräsentation. Sie buchen Termine direkt bei Ihrem Ansprechpartner und behalten dieselbe Kontaktperson über das gesamte Projekt. Kontinuität schafft Vertrauen.
Referenzen
AWARE7 engagiert sich über das Tagesgeschäft hinaus: Als Stifter eines Stipendiums an der Ruhr-Universität Bochum fördern wir den Nachwuchs in der IT-Sicherheit. Wir sind Mitglied der Allianz für Cyber-Sicherheit des BSI und bilden selbst Fachkräfte aus. Unser F&E-Zertifikat bestätigt unsere Innovationskraft in der Cybersecurity-Forschung.
Mehr über AWARE7Kein langwieriger Beschaffungsprozess. Sie sprechen mit uns. Wir legen los.
30 Minuten, kostenlos. Wir klären Angriffsziele, Scope und Rahmenbedingungen.
Verbindlich, transparent, ohne versteckte Kosten. Inkl. Rules of Engagement.
Unser Team beginnt mit der Reconnaissance. Ihr Blue Team weiß von nichts.
Aus dem Blog
Privilege Escalation wird häufig für das Nachladen von Schadsoftware benötigt. In einem aktuellen Fall reicht bereits eine Razer-Maus aus!
 Chris Wojzechowski
Penetrationstest vs. Red Team: Unterschiede bei Scope, Tiefe, Dauer und Ziel - wann welche Methode sinnvoll ist und was ein Red Team leistet.
 Vincent Heinen
WLAN-Penetrationstest: Evil Twin, PMKID-Attack, WPS-Brute-Force und WiFi Pineapple - Angriffstechniken und Schutzmaßnahmen für jedes Szenario.
Chris Wojzechowski 94% aller Red Teams erreichen ihr Ziel. Testen Sie Ihre Verteidigung, bevor es ein echter Angreifer tut.
Kostenlos · 30 Minuten · Unverbindlich

Arturs Nikitins
Erstberatung & Bedarfsanalyse
Persönliche Beratung gewünscht?
Unverbindlich · Antwort werktags innerhalb 24h
